
工单系统刚上线,权威 DNS 上也加了 A 记录,可同事打开网址仍提示“找不到服务器”。先从故障网段查询同一个完整域名和记录类型:先问正确的权威服务器,再问终端实际使用的递归解析器,最后复测原应用。两次答复从哪里开始不同,下一步就查哪里。
NXDOMAIN 表示所查名称不存在。名称存在却没有所查记录类型时,通常是 NOERROR 且缺少该类型的答复,也称 NODATA。
准备三项信息
向应用和 DNS 管理员确认完整域名、应答地址、服务所在的 DNS 区域和视图,并拿到服务同一视图的权威服务器清单。记录变更时间、故障用户所在网段、VPN 状态和实际使用的解析器。下面使用支持 dig 的 macOS/Linux 管理终端和 Windows 11 客户端。DNS 控制台示例适用 Windows Server 2016–2025。地址为文档示例,执行前替换为已获授权的测试对象。
完整域名       portal.example.com.
记录类型       A
权威 DNS       192.0.2.53、192.0.2.54
办公递归 DNS   192.0.2.10
预期业务地址   192.0.2.80
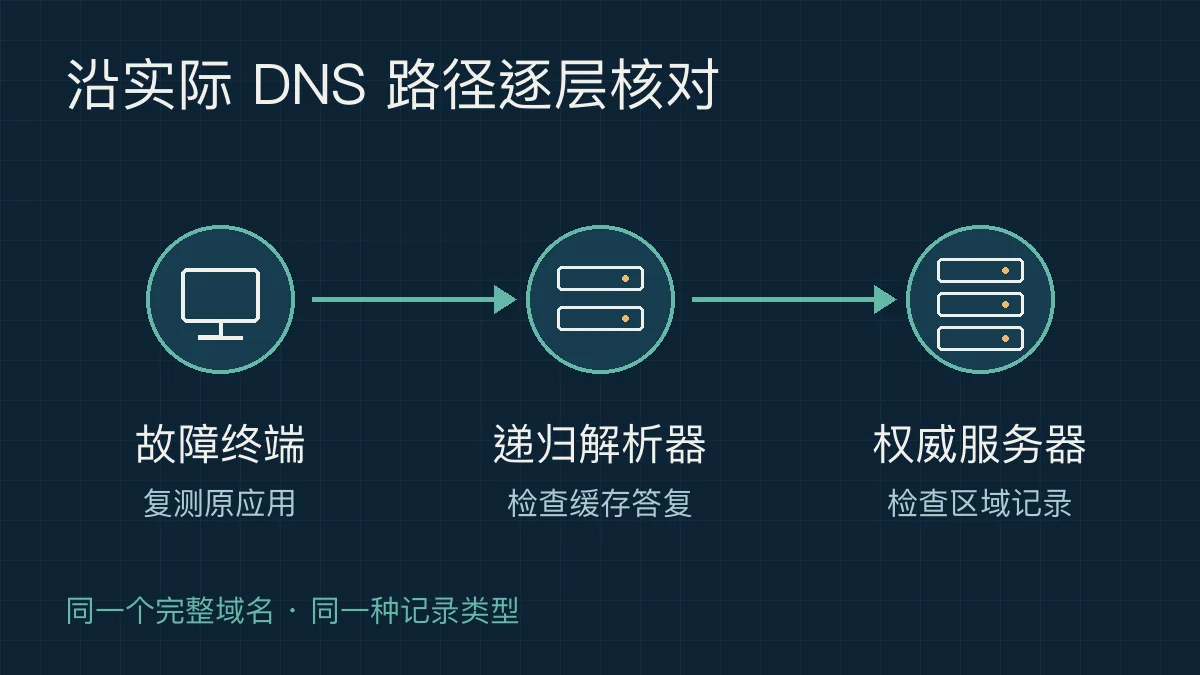
递归解析器保存查询结果,权威服务器按区域数据回答。在内部域名或分视图环境,办公室和公网的答复可能有意不同。历史照片中的设备属于公网 K 根服务器的 AMS-IX 实例。根区服务提供公网 DNS 层级的顶层委派,本例内部区域应从企业自己的 DNS 拓扑确认权威来源。
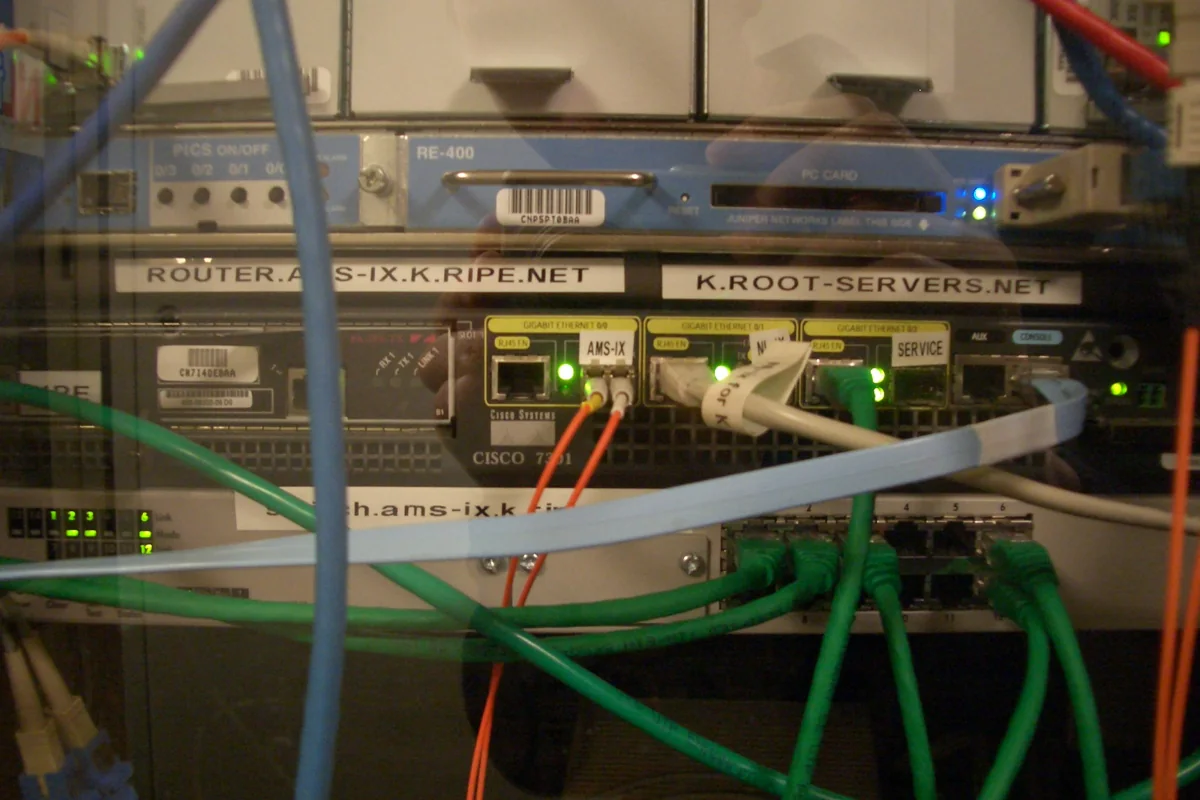
照片由 Bas van Schaik 提供,CC BY-SA 3.0。为本文裁剪并转为 WebP,改图沿用同一许可。图为公开历史照片。

第一步:逐台问权威服务器
从正确的内网或 VPN 位置发起查询。域名末尾保留点,避免搜索后缀干扰。示例保留响应头、答复区和权威区。
dig @192.0.2.53 portal.example.com. A +norecurse +time=2 +tries=1
dig @192.0.2.54 portal.example.com. A +norecurse +time=2 +tries=1
先检查 SERVER 是目标端点,再检查响应头中的 status 和 aa(权威答复标志)。预期两台都返回 NOERROR、带 aa,且 ANSWER 的 A 地址与变更单一致。以下分支决定是否继续。
| 观察 | 接下来查什么 |
|---|---|
| 两台都带 aa 并返回预期地址 | 转到递归解析器 |
| 一台有地址,另一台带 aa 返回 NXDOMAIN | 检查该区域的同步或视图,记录两台答复和 SOA serial |
| 两台都带 aa 返回 NXDOMAIN | 核对记录名称、区域、视图,以及是否误在父区域或其他环境新增 |
| NOERROR、无 A 答复,权威区有区 SOA | 查看是否为 NODATA,即名称存在但没有所查类型。查看有无别名和相关记录类型 |
| 无 aa、收到委派、REFUSED 或超时 | 先确认该端点是否对这一区域权威且允许当前来源访问,排查到 DNS 端点的网络与策略 |
普通 DNS 查询通常先用 UDP 53。若连接超时,可向同一个已授权的权威端点强制发起 TCP 53 对照。UDP 超时而 TCP 有应答时,把两次结果交给网络管理员查看对应路径。两种传输都超时也无法独立证明是防火墙。
dig @192.0.2.53 portal.example.com. A +norecurse +tcp +time=2 +tries=1
dig @192.0.2.53 example.com. SOA +norecurse +time=2 +tries=1
dig @192.0.2.54 example.com. SOA +norecurse +time=2 +tries=1
如果 Windows DNS 管理器中找不到预期记录,连接负责该视图的 DNS 服务器,展开「正向查找区域」并选中准确区域。检查「名称」「类型」「数据」。只有变更单确认记录缺失且授权补录时,才在该区域右键选择「新建主机(A 或 AAAA)」,在名称栏填主机部分,在 IP 地址栏填变更单的 IPv4 地址,再选择「添加主机」。不要自动新增 PTR,除非变更也涵盖反向区域。确认另一台服务器的同视图答复再继续。文件型主从区域可用 SOA serial 辅助查看传送状态。AD 集成区域还要按站点和复制范围查 AD 复制,不能只靠 serial 判断。
第二步:问受影响终端使用的递归 DNS
在 Windows 11 先记下当前接口(含 VPN)的 DNS 地址和连接后缀。对照 InterfaceAlias 和 ConnectionSpecificSuffix。如果 VPN 使用按域名分流的 DNS 策略,向 VPN 管理员确认这个域名实际匹配的规则。环境有多个解析节点时逐台查询。
Get-DnsClientServerAddress
Get-DnsClient
dig @192.0.2.10 portal.example.com. A +time=2 +tries=1
如果权威已返回预期地址,递归仍返回 NXDOMAIN,展开权威区的 SOA,核对 SOA 所属区域和 TTL。RFC 2308 定义的权威否定答复初始 TTL 取 SOA 记录 TTL 与 SOA MINIMUM 中较小的值。缓存答复中 SOA 左侧的 TTL 可作为该节点剩余时间的线索。隔十几秒对同一端点再查一次,下降与倒计时相符时支持负缓存判断。不同后端、不同视图或上游再次填充都可能使读数跳变。
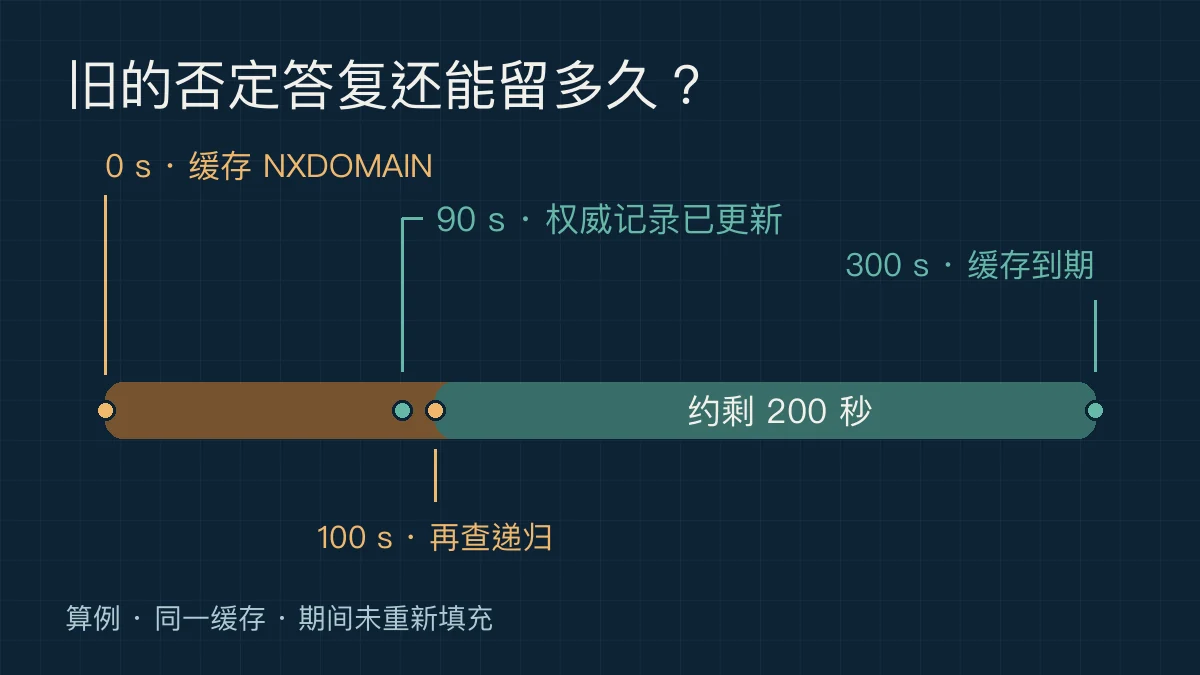
图为算例。递归在第 0 秒缓存否定答复,初始 TTL 为 300 秒;权威在第 90 秒生效。第 100 秒查询同一缓存,若期间未重新填充,约剩 200 秒。等到过期后再次查询,再验证是否返回新地址。新 A 记录的 TTL 不会缩短旧负缓存。
如果等待超过观测到的剩余时间后仍失败,核对递归是否走预期的条件转发器、上游及同一视图,并逐个对照。如果权威按源地址选择视图,管理终端的直查可能与递归服务器看到的区域不同。加急时先确认实际递归路径的上游已返回新记录,再由管理员按产品支持范围清理该视图中的单域名缓存条目。优先等待可接受的 TTL。避免在工单未定位时清空生产 DNS 全部缓存或改用公网 DNS。SERVFAIL 与超时走解析失败分支,检查上游、连通性和适用的 DNSSEC 验证状态。
第三步:回到同一终端和原应用
递归已经正确而 Windows 客户端仍失败时,可在这一台排障终端确认清理范围,再清理 Windows DNS 客户端缓存。此操作影响该机器的全部 DNS 客户端缓存。打开原应用,按原主机名和业务动作重试。如果依然失败,核对 Hosts、应用自己的缓存、安全 DNS或代理设置。浏览器使用不同的解析路径时,系统查询通过只验证了系统路径。
Clear-DnsClientCache
Resolve-DnsName -Name portal.example.com. -Type A -DnsOnly
以权威清单中的节点、办公递归和实际故障终端均返回预期值,且原应用成功打开和完成原业务动作作为恢复证据。保存时间、查询来源、两端答复、TTL 和业务结果。若变更写错地址,按变更单恢复原记录或仅移除本次误加的记录,再逐层回读。回退后的旧答复也可能继续存留到相关 TTL 到期。
常见问题
为什么另一台电脑已经能打开? 两台机器可能走不同的解析器、VPN 规则或不同缓存实例。先对照终端使用的 DNS 路径,再比较答复。
查询有 A 地址,网站为什么仍打不开? A 答复验证了 IPv4 名称解析。继续检查应用使用的 AAAA、目标端口、代理和 TLS。记录错误发生在哪一层。
需要重启 DNS 服务吗? 常规负缓存可以等待到期。权威节点答复不一致时,先查记录和复制。需要服务级变更时,由负责该服务的管理员评估影响和安排窗口。
来源与相关阅读
- RFC 2308:否定答复与 TTL · RFC 9520:解析失败的缓存
- ISC dig 选项 · Microsoft DNS 资源记录管理 · Windows DNS 客户端排障
- Windows 域时间同步排障 · SMB 共享可读但无法写入排查
需要一起梳理办公网 DNS、VPN 解析和变更验收,可从煜企智能官网联系维护团队,并附上脱敏后的查询对照。