
01为什么需要分发入口
别让单一后端承担所有请求
访问增长、计划维护和临时故障都会放大单后端的压力。负载均衡把入口、策略、健康状态和服务池放进同一条工作链,让请求有地方进入、后端有条件调整、维护有可执行的窗口。
入口统一
让外部请求先到分发入口,再按已确认的策略进入可用服务,而不是把所有压力直接压到单台后端。
维护可安排
后端需要维护或扩容时,可以结合健康状态和变更窗口逐步调整服务池,不让切换只靠人工记忆。
故障有边界
健康检查发现节点异常后,先把它暂时移出可用池;恢复通过验证后再回到池中,过程仍需按范围测试。
02架构如何工作
从客户端到健康服务池
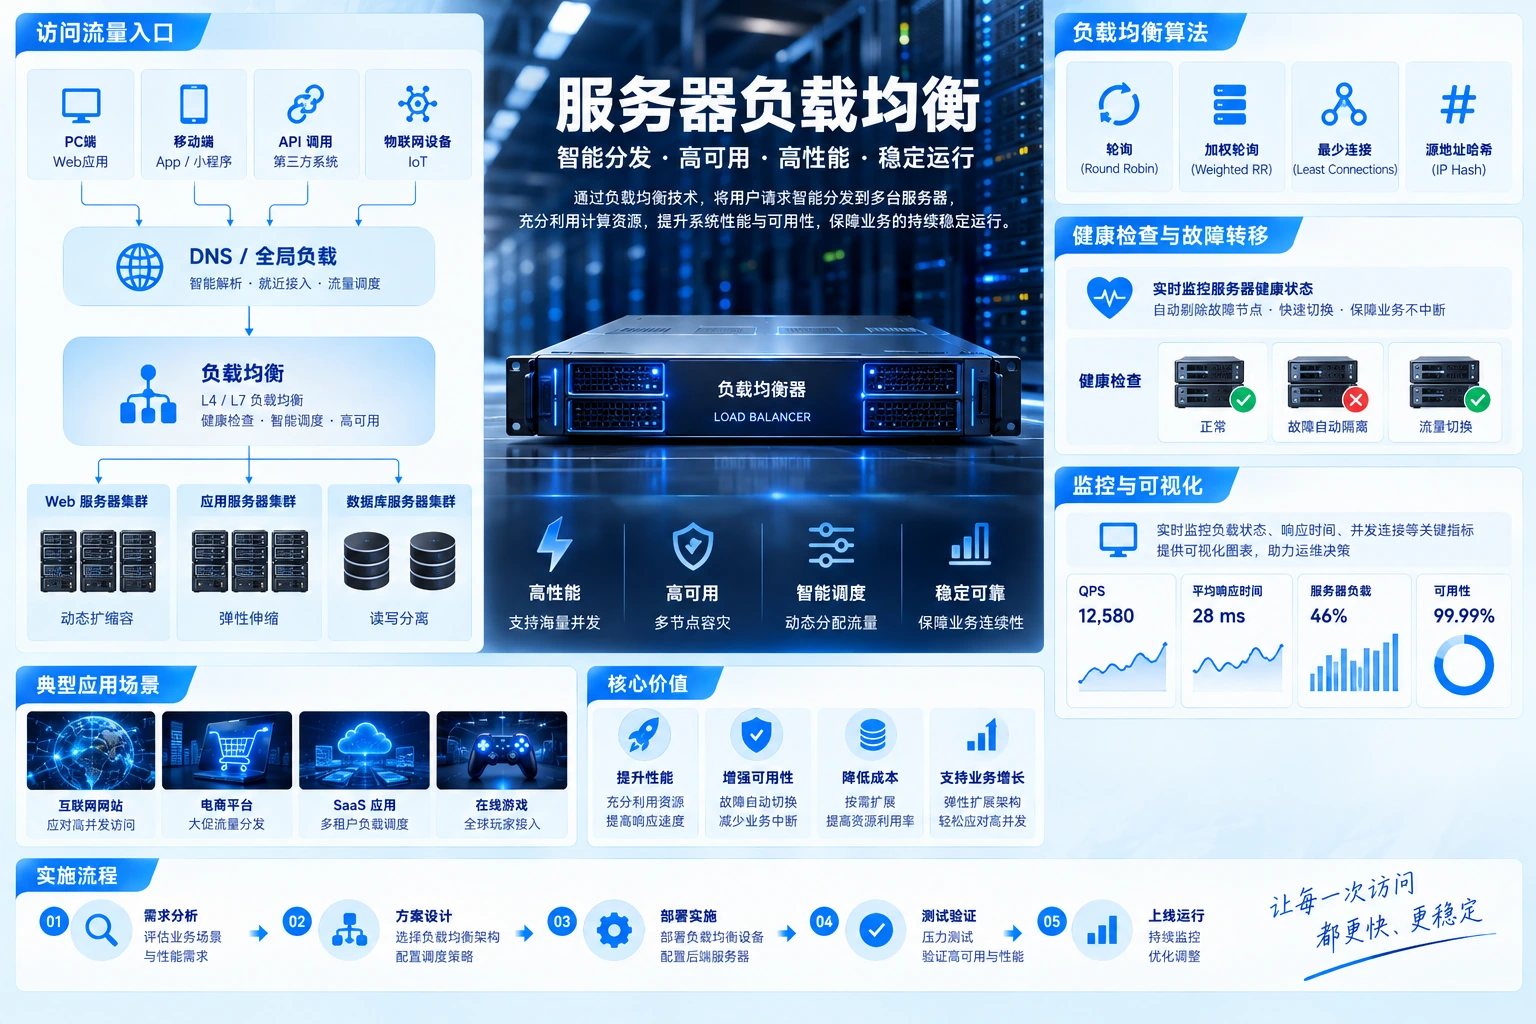
流量进入冗余负载均衡入口后,按已经确认的 L4 / L7 策略进入后端服务池。健康检查单独观察节点状态;异常节点暂时退出,恢复并验证后再回池。
客户端请求连接到冗余负载均衡入口,入口按策略把流量分发到三个后端服务节点。独立健康检查观察节点状态,不健康节点暂时退出服务池,恢复后重新加入。
- A服务节点 01健康 · 接收流量可用
- B服务节点 02健康 · 接收流量可用
- C服务节点 03异常时可暂时摘除待检
两条路径要分开看:实线表达业务流量,虚线表达健康检查。服务池的状态变化仍需结合协议、会话、应用和测试结果判断。
03工作机制
把请求、健康与会话放在同一张图上
负载均衡的关键不是把请求“平均撒开”,而是先理解入口协议、TLS、会话、健康和后端边界,再把可以验证的规则写进配置。
协议、TLS 与会话评估
先确认入口协议、TLS 终止或透传边界、连接方式、会话保持需求与超时条件,再判断分发策略。
按 L4 / L7 组织请求
根据传输层或应用层可见信息选择连接、权重、路径、主机名或其他已经确认的规则,避免把策略写成默认猜测。
健康检查与服务池
把检查对象、间隔、超时、失败阈值、摘除与恢复条件说清楚;健康检查链路与业务流量链路分开表达。
高可用与安全衔接
把冗余入口、访问控制、证书、日志和运维责任放回整体网络边界,明确哪些异常可自动处理、哪些需要人工介入。
04煜企可以完成哪些工作
煜企提供的部署与实施服务
围绕协议流量、入口冗余、后端服务池和运维边界,煜企可以把评估、选型、配置、联调、测试和资料整理串成一条可复查的实施工作链。
协议流量与 TLS 会话评估
结合访问协议、TLS 终止或透传、连接复用、会话保持、超时和现有安全边界,整理可以验证的入口条件。
软硬件选型、报价与供货
根据吞吐、连接、冗余、接口、机柜和维护条件讨论设备或软件形态,并协助选型、报价和供货衔接。
L4 / L7 策略配置
配置监听、地址、算法、权重、路径或主机规则,以及健康检查、会话保持和超时;具体能力以所选平台与版本为准。
HA 与安全边界衔接
核对冗余入口、切换路径、访问控制、证书、日志和变更责任,让负载均衡不脱离网络与安全设计单独运行。
故障摘除、恢复与验证测试
按约定故障条件检查节点摘除、恢复回池、连接表现、策略命中与回退条件,留下测试记录。
配置、证书、监控与运维交接
整理配置备份、证书清单、后端池规则、监控项、告警处理、变更流程和维护手册,方便后续人员继续判断。
06运行边界
把维护、扩容和回退写进流程
健康状态只是一个信号。日常运行还要配合配置备份、证书周期、告警确认、维护窗口、扩容评估、变更审批和回退路径,才能让分发入口继续可维护。
以现场条件、选定平台、业务协议和双方确认的测试项作为实施与验收依据。
常见问题
先把能力边界说清楚
负载均衡主要解决什么问题?
它把请求先接入一个可管理的分发入口,再按策略送到后端服务池,帮助企业处理单后端拥塞、计划维护、服务池扩容和异常节点摘除。具体效果取决于协议、业务连接、后端应用和实际测试。
有了负载均衡,就能保证数据库一致性或任何业务零中断吗?
不能。负载均衡负责入口和连接分发,不等于数据库复制、一致性设计、事务处理或业务自身的容错机制,也不能对任何业务作零中断承诺。相关数据与应用边界需要单独设计和验证。
健康检查发现故障后,节点会怎样?
在已配置的检查条件满足时,节点可以暂时退出可用服务池,避免新请求继续进入;恢复回池也需要通过约定的检查和验证。已有连接如何处理,要结合协议、会话和后端应用确认。
煜企能协助选型和设备供货吗?
可以。我们会结合协议流量、TLS、会话、冗余、接口、机柜和维护条件讨论软件或硬件形态,协助选型、报价和供货衔接;具体能力以选定平台、版本和项目范围为准。
开始讨论
先看您的入口、协议与后端服务
告诉我们访问入口、协议与 TLS、会话需求、现有后端和希望改善的问题,一起确认负载均衡的实施边界。