
01为什么需要行为管理
策略要跟着业务场景走
员工访问各有原因
办公系统、云服务、资料检索、视频与非工作访问混在一张出口流量表里,规则需要先贴合岗位与时段。
出口看到的不等于终端全部行为
深信服 AC 更适合放在网络出口侧看流量与应用;IP-guard 更贴近终端侧的网页、程序与操作策略,两者不能互相替代。
审计结果要能回到调整
把策略命中、例外、用户、终端和时间记录下来,才能复盘放行、限制、告警和下一次变更。
02出口与终端的控制关系
网络出口与终端策略,并行协作
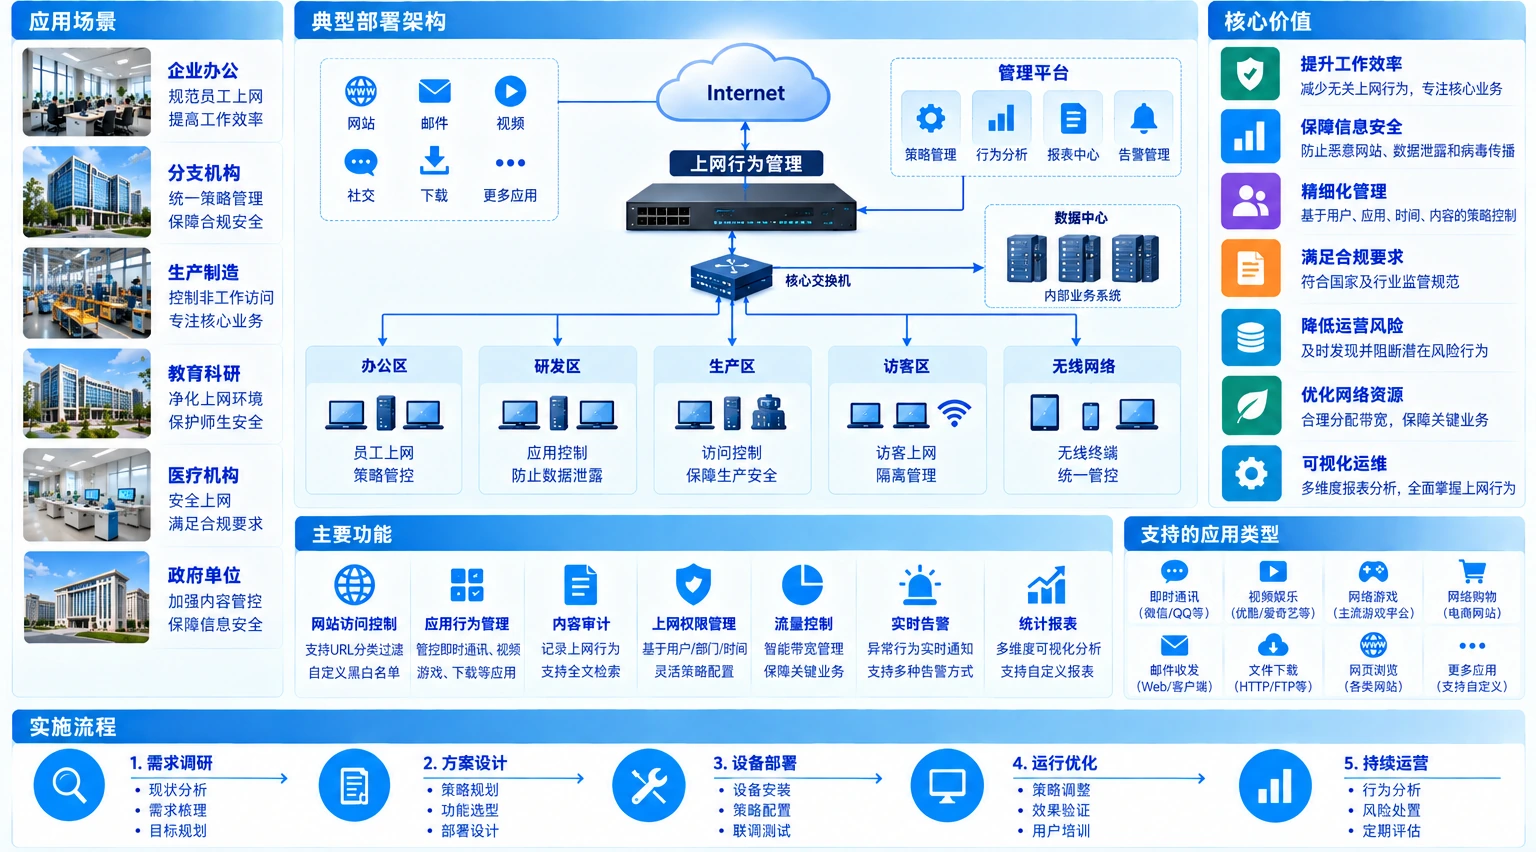
深信服 AC 放在网络出口侧观察流量与应用,IP-guard 贴近终端侧处理网站、程序、设备和操作策略。两条控制面各有职责,最后汇入策略判断、日志与调整,而不是把所有能力写成一个“万能监控”。
企业用户与终端分别进入网络出口侧的深信服 AC 和终端侧的 IP-guard,两条控制面并行处理网站、应用、流量与终端策略,再汇入策略判断和日志报表。
输入范围
并行控制面
结果与责任
流程架构示意(非项目实绩)
03煜企如何参与
煜企能为企业做什么
从现状盘点到策略上线,把产品能力放回真实出口、终端、岗位和维护窗口中选择、验证与交接。
现状访谈与对象盘点
梳理用户、终端、出口链路、应用分类、业务时段、已有策略和日志来源,先确认哪些对象属于本次管理范围。
品牌、型号与授权选型
结合出口拓扑、终端系统、目录关系、维护窗口和管理目标,协助深信服 AC、IP-guard 或其他合适能力选型、报价与供货。
出口策略设计与部署
围绕网站、应用、流量、时段和例外设计 AC 策略,完成网络侧配置、联调和策略命中验证。
终端策略与例外治理
按岗位、终端、软件和业务需要梳理 IP-guard 策略,明确授权、例外、变更责任和审计范围。
小范围试点与调整
选取代表性用户、终端和业务时段试点,观察允许、限制、告警与例外结果,再按确认条件扩大范围。
培训、交付与按约支持
交付策略清单、测试记录、管理员培训、事件处理路径和运维资料,按约支持后续调整与复核。
04方案与使用场景
把可见、可控、可审计落到策略里
这个办公场景用于说明常见能力关系,不替代现场盘点、产品选型或合规判断。正式范围要根据出口设备、终端系统、用户职责和业务时段逐项验证。
- 出口侧:网站、应用、流量与时段规则
- 终端侧:网页、程序、设备与操作策略
- 运行侧:例外、审批、审计与策略复盘
办公使用场景示意
05实施与客户交付
先试点,再把规则交给日常运维
行为管理影响真实用户的访问和工作节奏。用盘点、设计、试点、验证和交接把变化拆开,最后把策略、例外、审计与培训资料交给客户,而不是只交一台设备或一套授权。
盘点范围
确认用户、终端、出口、应用、业务时段和合规要求。
设计策略
把网站、应用、流量、时段、例外和审计对象写成可执行规则。
试点验证
在代表性用户与终端上验证业务访问、策略命中和例外处理。
交接运行
培训管理员,交付配置与测试资料,约定变更和复核路径。
06客户交付结果
交付一套能继续维护的策略资料
项目完成后,客户得到的是可查询、可变更、可回退的管理依据:知道管什么、谁能改、怎样验证、出了例外如何处理。
- 用户、终端、应用与出口范围清单
- 网站、应用、流量、时段与例外策略矩阵
- AC 与 IP-guard 部署、授权和策略变更记录
- 试点、策略命中、放行限制与回退测试记录
- 管理员培训、审计查询和运维交接资料
把业务负责人、网络管理员和终端管理员放到同一份范围与责任里,后续调整才不会回到“谁都以为别人会管”的状态。
07常见问题
先把控制边界说清楚
深信服 AC 与 IP-guard 是同一类产品吗?
不是。AC 主要位于网络出口侧,适合处理流量、应用和访问策略;IP-guard 更贴近终端侧的网站、程序、设备和操作策略。是否同时采用,要按现状、目标和兼容性选型。
上网行为管理是不是把所有员工都纳入无限监控?
不是。管理范围、目的、角色、日志字段、保留周期和查询责任应在方案与制度中明确,只对已确认的业务风险和管理对象实施必要策略。
能不能只按网站 URL 一刀切?
通常不够。网站、应用、流量、时段、岗位和例外条件可能互相影响,应先理解业务访问,再组合允许、限制、告警和审计规则。
怎样降低策略上线对办公的影响?
先做访问基线和资产盘点,再选择代表性用户、终端和时段试点,保留例外与回退条件,按测试结果逐步扩大范围。
下一步 / POLICY REVIEW
从一份访问清单,或一次策略问题开始。
带上出口设备、终端范围、重点应用和需要保留的业务例外,我们一起确认盘点、选型、试点和交接边界。