
01为什么需要内网安全管控
内网不能只靠一道边界
员工电脑、访客设备、打印机、服务器和楼宇终端都可能同时出现在企业网络里。出口防火墙能控制边界,却无法单独说明内部访问是否符合身份、设备和业务条件。
先把对象、区域、资源和责任对齐,再决定准入、分区、授权和审计,策略才有落点,异常也才有回到现场的路径。
边界之外仍有内部访问
出口防火墙能看住外部边界,却不能单独回答员工、访客、打印机和服务器之间的内部访问是否合理。
身份与终端状态要一起判断
认证确认“是谁”,终端状态说明“用什么设备、是否满足条件”;两者都不能直接替代授权。
分区策略必须落到业务资源
办公、服务器、管理、访客和特殊终端需要可解释的区域边界,再决定允许、隔离、告警或例外。
异常之后还要能复盘处置
把用户、终端、IP、资源、动作、时间和策略结果关联起来,才有继续排查、回退和调整的依据。
02身份、终端与访问关系
让内网访问有序可控
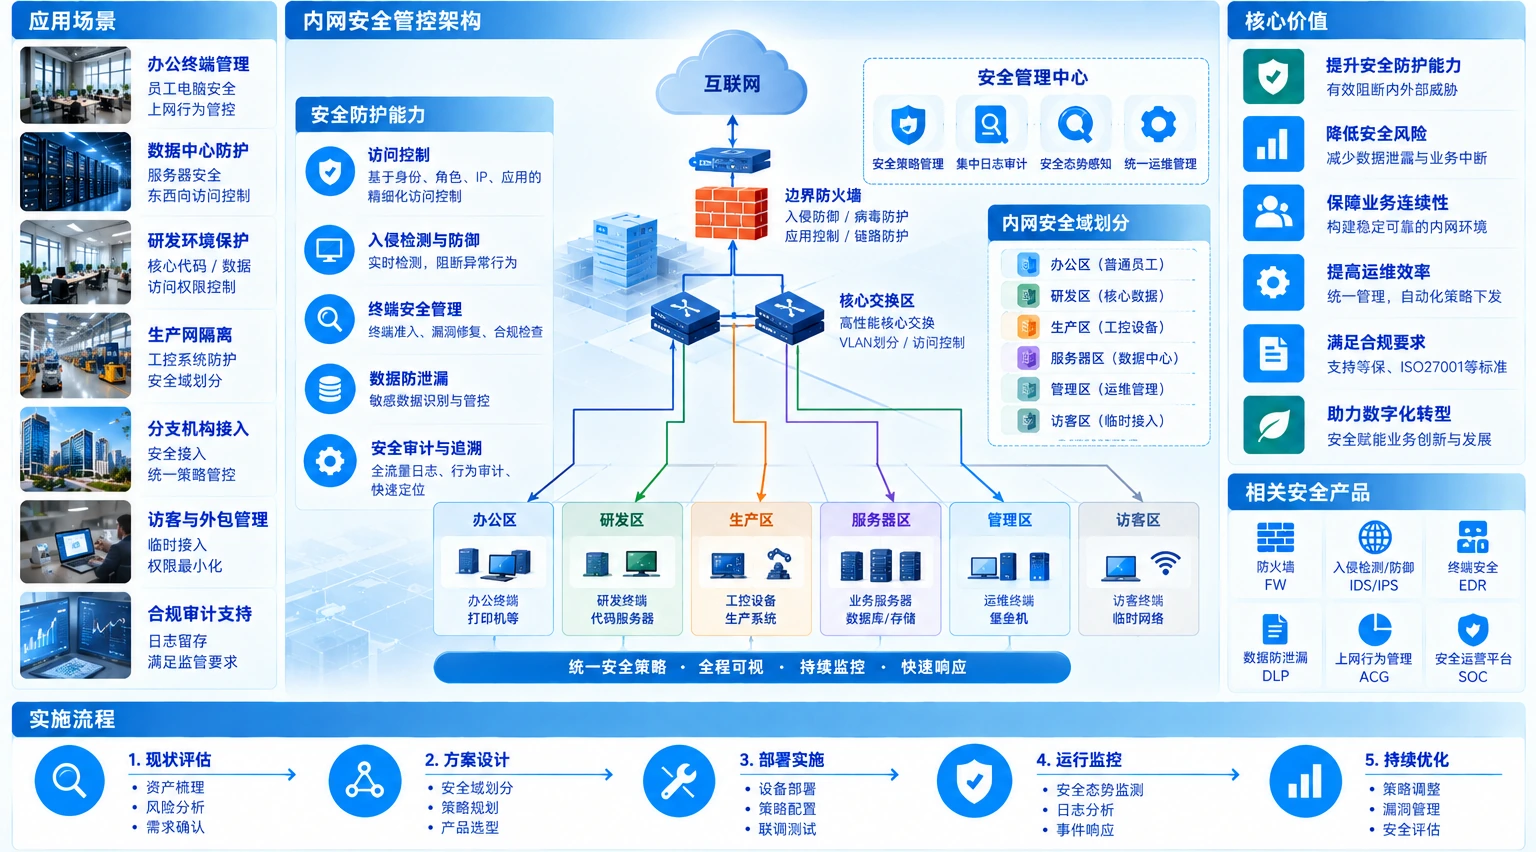
认证用于确认主体,终端状态提供接入条件;准入和分区策略决定访问边界,资源授权决定能做什么。策略控制台独立维护规则、例外与变更,日志和处置留下可复核证据。
用户和终端进入身份与终端状态判断,再经过准入与网络分区访问被授权的业务资源;策略控制台独立连接身份、分区和日志处置关系。
03煜企如何参与
煜企能为客户做什么
把现状盘点、设备与软件选型、部署、试点和交接放在一份实施范围里,按真实用户、终端、区域和资源逐步验证。
现状盘点与资产范围
梳理用户、终端、软件、网络区域、关键资源、已有策略和日志来源,先确认哪些对象在本次管控范围内。
设备与软件选型、供货
结合身份源、终端类型、交换网络、管理平台和维护条件,协助设备与软件选型、报价和供货衔接。
准入、分区与访问策略
把身份、终端状态、区域、资源、外设和例外条件整理成可执行的策略矩阵,并明确变更责任。
部署策略与系统联调
完成平台、网络、终端、目录、日志与告警的配置关联,验证认证、授权和策略命中之间的实际关系。
试点、观察与回退
先选代表性区域、用户和终端试点,观察业务访问、隔离、例外与告警,再按确认的条件扩大范围。
测试、培训与按约维护
交付测试记录、操作培训、事件处理路径和维护边界,按约支持后续策略调整与运行复核。
05常见问题
先把内网控制的边界说清楚
内网安全管控和边界防火墙有什么区别?
边界防火墙主要处理出口、入口和流量边界;内网安全管控还要关联用户身份、终端状态、内部区域、资源授权和行为日志。两者职责不同,需要按实际边界一起核对。
认证通过后就一定能访问资源吗?
不一定。认证用于确认访问主体,授权还要结合终端状态、网络区域、资源、时间、业务需要和策略结果判断;检测结果也不等于万能阻断。
怎样降低策略上线对办公的影响?
先做资产和业务访问基线,再选择代表性区域试点,保留例外、观察和回退条件,按测试结果逐步扩大策略范围。
开始讨论
从现有资产和访问关系开始
告诉我们用户、终端、关键资源、网络区域、现有安全设备和维护窗口,一起确认盘点、试点、测试与交接边界。