
网络与信息安全 / 身份认证
身份认证平台
煜企从身份来源、入口与业务权限出发,评估并设计认证、MFA、策略判断和日志边界,联通有线、无线、VPN 与应用入口,让企业知道谁在访问、凭什么放行、出了问题如何追溯。
01先把问题说清楚
多种入口,一套身份管理
企业账号分散在目录、无线、VPN 和应用里,真正难管的不是“有没有登录页”,而是人员变化后,身份、设备、入口、权限和日志仍然能不能对得上。
身份认证平台要减少共享账号、重复账号、临时权限和无法追溯的接入。设计时可以自然衔接无线覆盖、企业网络与 SD-WAN或内网安全管控,但每个系统的认证、授权与准入责任仍需分别说明。
账号散落,生命周期断开
目录、无线、VPN 和业务系统分别维护账号,转岗、离职和合作结束后容易留下权限。
认证通过,不等于可以访问
只确认账号正确,却没有把角色、资源、设备状态和时间条件带进授权与准入判断。
入口与日志各说各话
有线、无线、VPN 和应用的接入记录不能关联,异常发生后很难还原谁在何处访问了什么。
02身份与准入架构
统一身份,连接不同入口
统一身份来源不是把所有设备和应用强行变成同一种协议,而是先把身份生命周期、并行入口、策略判断与日志责任画清楚;SSO、RADIUS、目录集成是否可用,以设备与应用支持情况为准。
身份源和生命周期先确定主体。员工网络、无线接入、VPN 入口和业务应用入口并行进入认证与策略判断,再分别得到按权限的访问结果和可审计日志;图示不是用户访问顺序,也不代表某一项目的实际部署拓扑。
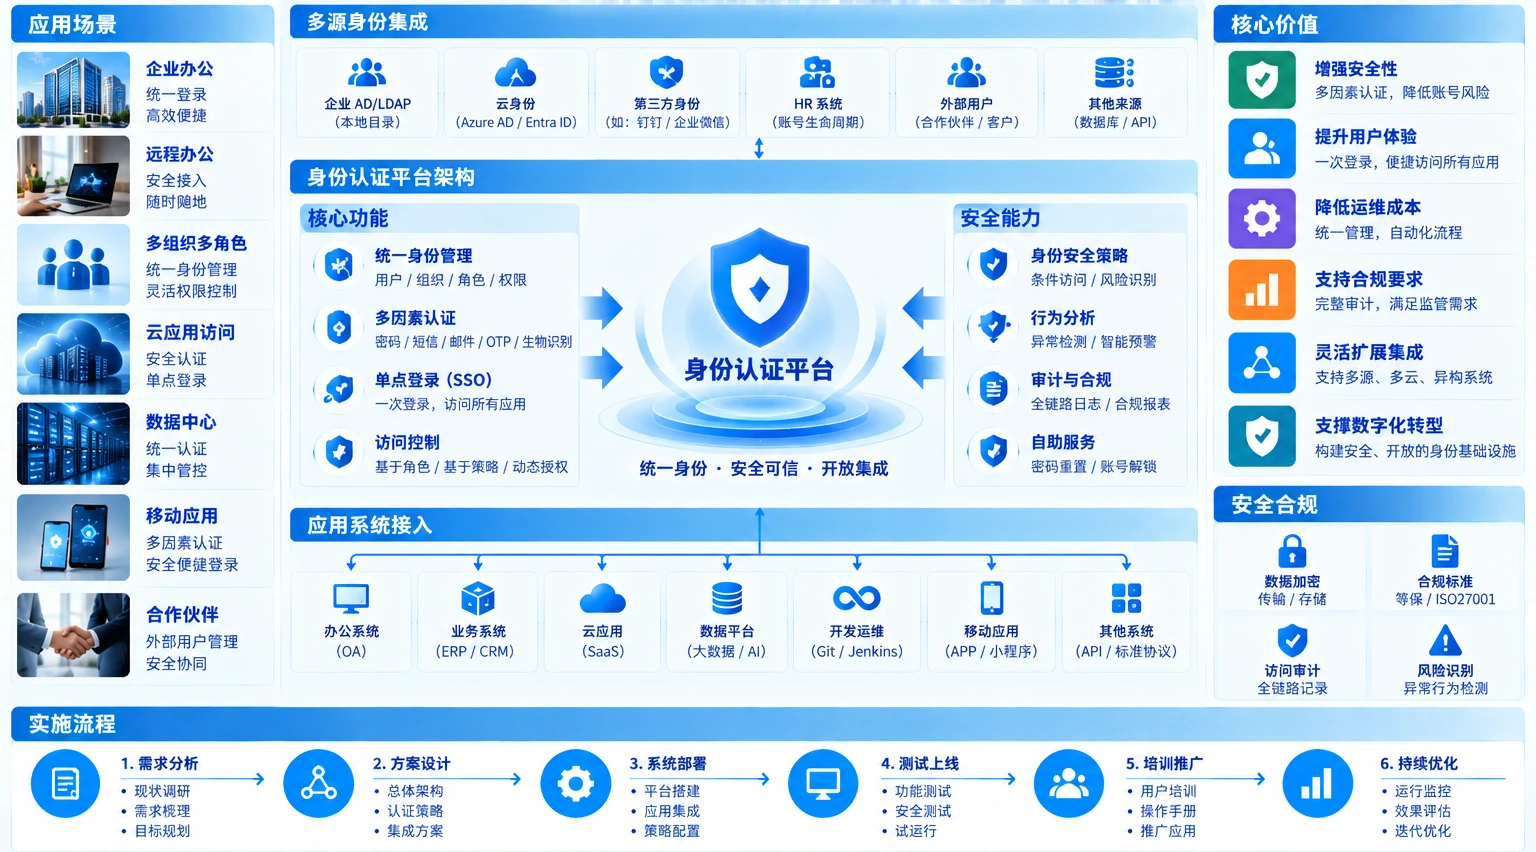
图示用于说明身份来源、入口和责任边界,不代表某一项目的实际拓扑、协议组合或用户访问顺序;具体集成范围需按现场设备、应用接口和测试结果确认。
03认证与准入边界
身份、权限与接入,分工明确
同一个平台可能参与多个判断,但三个问题不能混成一句“统一认证”。设备与应用支持什么协议、哪些策略能落地、谁负责维护,都要在设计与验收时说明清楚。
认证 Authentication
确认“你是谁”,可用账号、证书、MFA 或其他约定因子核验身份。
授权 Authorization
确认“你能访问什么”,按角色、资源、时间和业务要求决定权限范围。
准入 Admission
确认“当前入口能否放行”,结合设备、网络、位置、状态与策略给出允许、限制或拒绝。
04身份认证服务
煜企能为企业做什么
服务范围按现状、设备能力、业务优先级和实施窗口确认,包含评估、设计、选型、供货、部署、联调、试点、迁移、交接与培训;支持方式按约定执行。
身份与入口评估
盘点员工、访客、合作方、管理员、终端和现有账号,确认有线、无线、VPN 与业务入口的真实依赖。
认证架构与产品选型
围绕身份源、MFA、目录、RADIUS、SSO、设备能力和日志要求,形成可解释的架构与选型边界。
策略与角色设计
把认证、授权和准入分开建模,定义角色、资源、设备状态、时间条件、例外与撤权责任。
部署、联调与试点
完成平台部署、接口配置、网络设备和应用联调,从代表性入口验证成功、失败、例外与回退。
迁移上线与交接
按约定窗口迁移账号与入口,保留变更记录、测试证据、配置备份和可回退的操作路径。
培训与运行支持
交付账号角色矩阵、接口清单、配置测试和运维资料,并按约定提供培训与后续支持。
05分阶段实施与客户交付
分阶段上线,让交付可维护
身份认证会影响真实用户登录、设备接入和业务连续性。先以代表性入口试点,验证成功、失败、例外、日志和回退,再按迁移窗口扩大范围,把配置、测试和责任交给客户。
现状与身份盘点
梳理身份来源、人员类型、生命周期、入口、设备条件、资源范围和现有账号责任。
目标策略与选型
确认认证方式、MFA、目录或 RADIUS / SSO 接口、角色权限、准入边界和日志要求。
试点联调与迁移
以一个代表性入口验证员工、访客、管理员、未知设备和异常场景,再分阶段扩大范围。
验收交接与支持
核对授权结果、日志、配置、回退、资料和培训,让账号与访问关系能被日常维护。
06客户交付结果
交付的不只是认证服务,还有可维护的访问关系
交付内容以项目实际范围和验收条件为准。需要继续核对网络侧入口与策略时,可衔接无线覆盖或企业网络与 SD-WAN,并把接口、配置、日志和维护责任写进运维资料。
- 身份源、账号角色与生命周期矩阵
- 入口、接口、认证方式与设备支持清单
- 策略、配置、测试、迁移与回退记录
- 日志审计、运维资料、培训与责任交接
07常见问题
先把入口、协议和责任边界问清。
身份认证平台只管无线接入吗?
不是。根据现场设备与协议支持情况,它可以衔接有线、无线、VPN、分支和业务应用入口;重点是把身份、入口、权限与日志关系建立起来。
SSO、RADIUS、目录和 MFA 能全部自动统一吗?
不能先作这样的承诺。要先核对目录、网络设备、无线控制器、VPN、应用和平台对协议、接口与策略能力的支持,再决定集成范围、试点方式和人工边界。
员工、访客和合作方需要共用账号吗?
通常不建议。应按身份类型、访问范围、有效期、审批和审计要求分别设计账号、认证方式与权限,并为离职、合作结束和临时授权预留撤权路径。
下一步 / IDENTITY REVIEW
从一份入口清单,或一次权限问题开始。
告诉我们现有身份源、网络入口、应用范围和反复出现的接入问题,我们围绕设备支持、策略边界、试点窗口和交付责任确认下一步。