
01为什么需要数据加密
把重要文件的使用和外发管起来
设计图纸
版本不断被复制、评审和协作,离开工程终端后仍要知道谁可以使用。
报价与合同
对外发送有明确对象和期限,审批过程不能只停留在口头确认。
研发资料
项目交接、人员变动和移动介质会改变文件的实际使用范围。
外发与离职
权限变更、例外申请和回收要有记录,才便于继续维护。
02文件保护主流程
内部授权使用,对外审批后交付
把文件保护放进真实流转:创建与保存进入加密保护区,授权终端继续使用;需要对外协作时走申请、审批和受控交付,未授权路径作为条件分支单独验证。
文件创建或保存后进入加密保护区,授权终端可以使用;外发时并行进入申请审批和受控交付,未授权打开或擅自拷出是需要验证的条件阻止分支。
01 / 输入
02 / 保护区
03 / 外发规则
04 / 受控交付
条件分支 / 验证
审批批准是流程节点,不是“绝对防泄露”的保证;具体能力以产品版本、授权、策略和兼容性验证为准。
选型与能力示意(非实测记录)
03煜企的实施工作
煜企能为企业做什么
从产品选型与授权采购,到终端部署、加密策略和人员培训,煜企把方案落实到员工每天使用的文件和软件中。
- 01
梳理资料与流程
盘点敏感文件、岗位、终端、应用、外发路径和现有责任人,先确定保护范围。
- 02
选型、报价与供货
绿盾、IP-guard 等按环境和目标按需评估,协助完成产品、授权、兼容性与报价。
- 03
设计加密与授权策略
把文件分级、终端使用、权限、外发审批、例外和审计整理成可执行配置。
- 04
试点部署与联调
在代表性用户、应用和文件上验证打开、编辑、保存、审批及外发流程。
- 05
兼容验证与迁移上线
确认版本、性能、权限和回退条件后按窗口迁移,减少对日常工作的影响。
- 06
培训、资料与维护
培训管理员和关键用户,交付配置、测试、异常处理资料,并按约支持后续调整。
04产品与使用场景
按文件和软件环境,选择合适方案
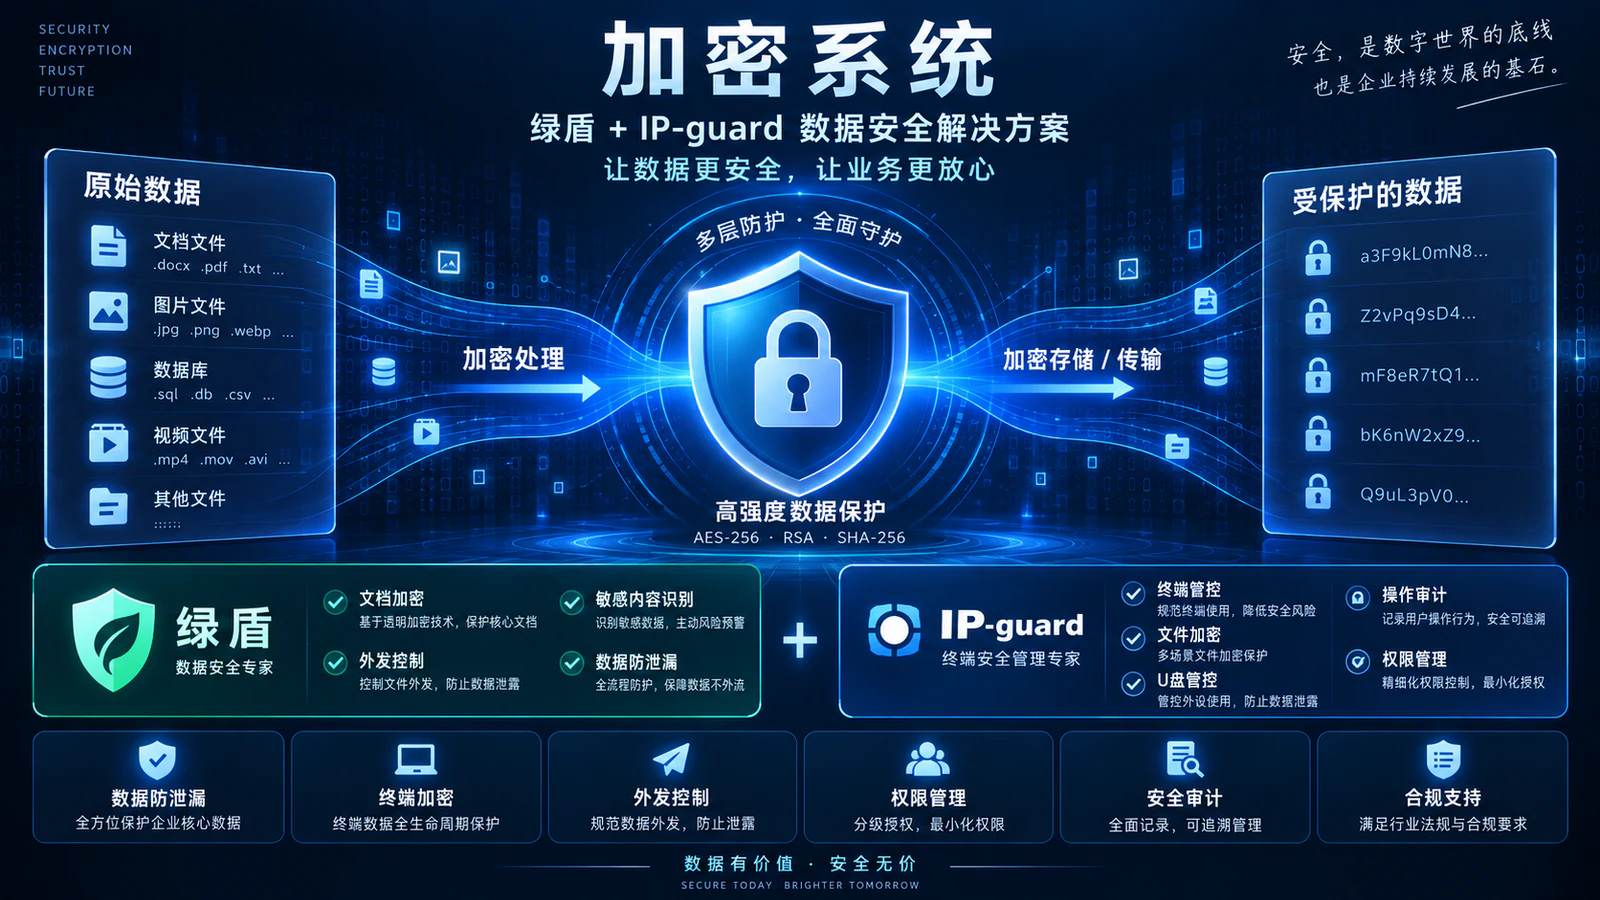
绿盾与 IP-guard 不是必须叠装的固定组合。方案图保留为能力概念示意,实际采用哪种产品、哪些模块与哪些算法,要结合环境、授权、兼容性和维护责任确认。
- 设计协作:授权用户在受控终端继续编辑、保存和评审。
- 合同外发:按对象、期限和审批规则处理对外交付。
- 研发交接:人员或项目变化时更新权限并保留运维资料。
文件使用场景示意
05客户交付结果
把软件、策略和操作资料一起交付
把保护范围、权限责任、审批流程、测试结果和恢复路径写进交付物,管理员和关键用户才能继续维护。
- 保护范围清单:文件、用户、终端、应用与外发对象
- 权限矩阵:角色、使用、例外、审批与回收规则
- 策略配置:产品、授权、版本、兼容与部署记录
- 验证报告:打开、编辑、保存、外发、审批与审计测试
- 运维交接:管理员操作、恢复路径、迁移与回退资料
06常见问题
把采购与上线前的三个问题先说清楚
绿盾和 IP-guard 需要同时采购吗?
不需要预设同时采购。两者按文件范围、终端环境、外发流程和兼容性分别评估,可以单独选型或在验证后组合。
加密后,授权用户还能正常编辑和协作吗?
目标是让授权终端沿原有业务流程使用文件,但具体应用、版本和策略需要在试点中验证;通过验证的范围才进入迁移。
外发审批能保证文件绝不泄露吗?
不能把审批说成绝对保证。审批、权限和审计可以让外发更可控、更可追溯,实际控制效果仍取决于版本、授权、策略和兼容性验证。
下一步 / DATA PROTECTION REVIEW
从一份需要外发的文件开始。
带上文件类型、终端环境、外发对象和现有流程,我们一起确认保护范围、产品选型、试点验证与交付资料。