
应用声明
镜像 / 副本 / 资源请求
kubectl 或交付工具提交
理解 Kubernetes
Kubernetes 是管理容器化应用的开源编排系统。企业描述应用镜像、所需副本和资源条件;集群据此安排运行位置,并持续检查实际状态。它不替代应用开发,也不自动解决所有业务故障。
当应用频繁发布、环境配置不一致、多个团队争用服务器时,统一的部署与资源规则开始有价值。业务数量不多、变化不频繁的环境,则应先比较现有虚拟化方案与容器平台的管理成本。
集群架构
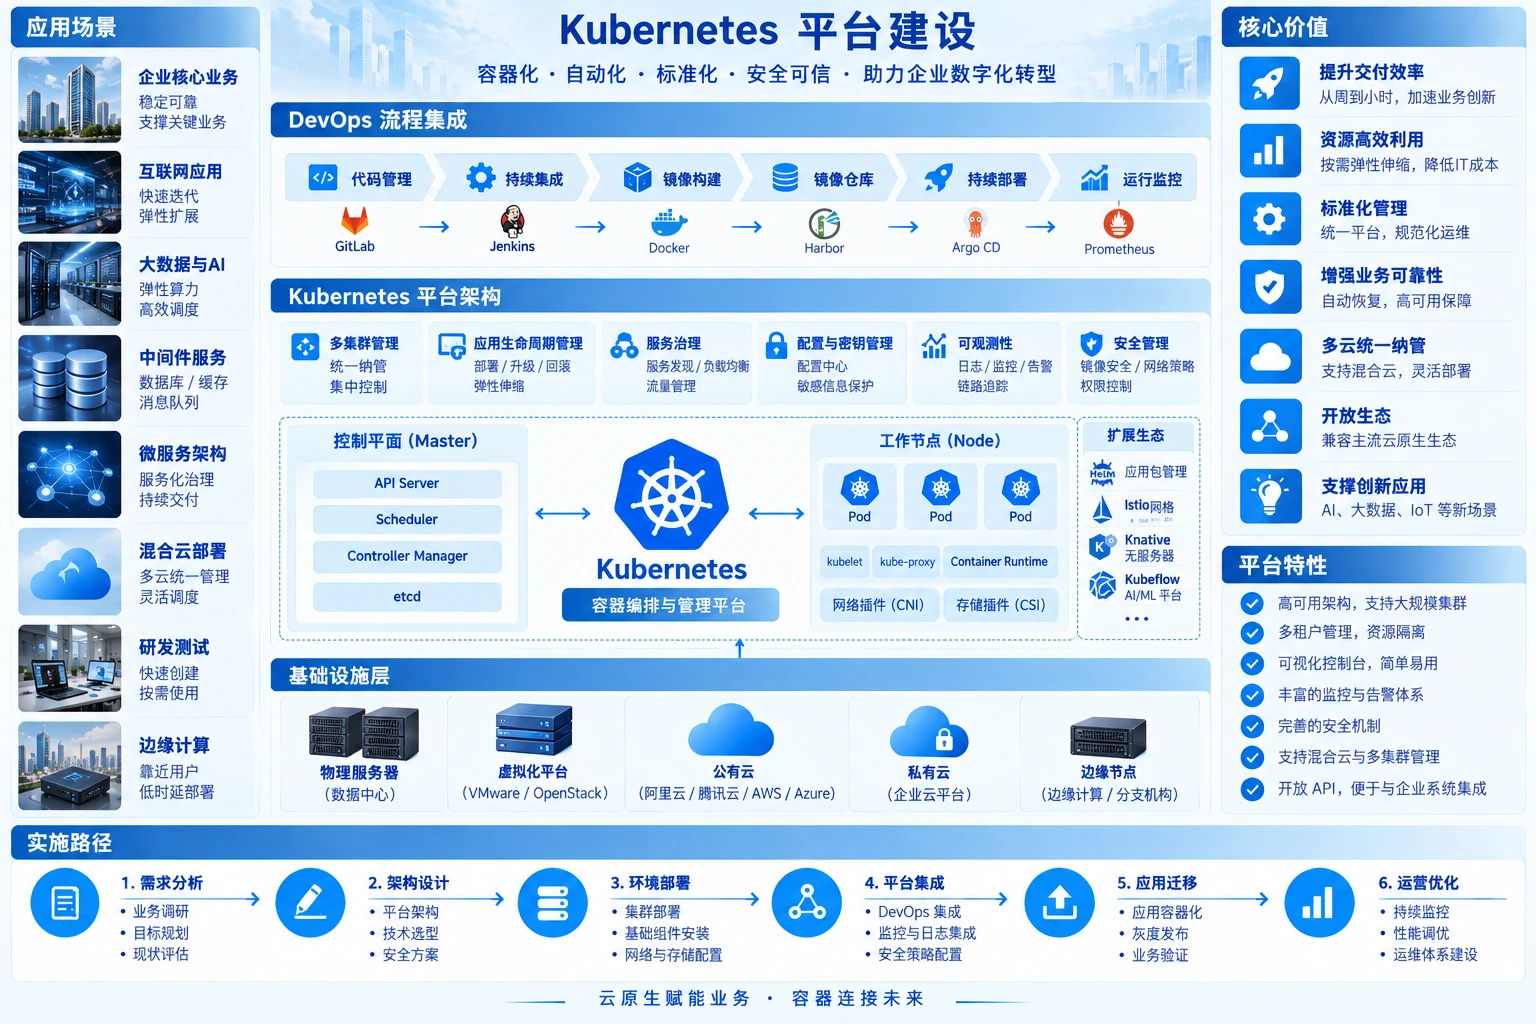
控制平面负责协调,工作节点负责运行应用。用户访问应用时,通过对应的服务入口到达Pod,并不把API Server当成业务流量代理。下图区分这两条关系。
镜像 / 副本 / 资源请求
kubectl 或交付工具提交
运行依赖 镜像仓库提供镜像;CNI网络连接Pod;需要持久化时按存储方案提供卷。入口控制器、存储插件和网络策略支持需另行选型配置。
关系示意,不代表组件的物理数量或生产流量。高可用、恢复速度和数据保护取决于部署与应用设计;动线不表示实时监测数据。
从镜像到运行
固定运行环境与版本,区分镜像、配置和业务数据。先验证应用启动、健康检查及退出行为。
镜像仓库管理版本与访问权限。构建、扫描和签名等能力,按现有工具链接入。
设置就绪检查、更新节奏与资源余量。发布过程中检查真实业务,而不只看容器是否启动。
结合日志、指标与告警观察;回退应用版本时,还要确认数据库和配置变更是否可逆。
平台能否长期运行
规划应用入口、服务发现、地址段和访问边界。生产、测试及不同团队之间,用明确的权限与网络规则隔离,不能只靠命名空间名称。
识别无状态与有状态负载,核对存储性能、挂载方式、备份及恢复流程。卷能重新挂载,不等于业务数据已具备独立备份。
建立指标、日志、告警接收人与维护窗口。把节点维护、证书到期和集群升级纳入日常操作,避免平台只在部署当天可用。
从哪里开始
按项目交付相近的运行环境,设置配额和到期回收规则。重点是环境可重复,不是无限创建资源。
把版本发布、服务访问和运行观察串起来。微服务可以逐步迁入,不要求所有遗留系统同时改造。
结合混合云评估部署位置;容器化AI任务还需核对GPU驱动、设备接入和任务调度,不是给集群加卡即可完成。
常见问题
虚拟机提供相对独立的操作系统运行环境;Kubernetes管理容器化工作负载的部署与运行。集群节点可以是物理服务器或虚拟机,两者可配合使用,不是必须互相替代。
不是。需要评估操作系统、组件依赖、状态与存储、许可证、外部接口和运行方式。可以先选择依赖清晰的试点应用;无法直接容器化的系统保留原环境或另行改造。
没有。代码管理、构建、镜像仓库、持续交付、日志告警与权限流程需要按现有工具链集成。图中的GitLab、Harbor、Argo CD等是可选生态示例,不是每个集群的默认组件。
不能。补建Pod和重启容器不等于恢复丢失的业务数据,也不能消除外部依赖故障。仍需设计副本、可用区或故障域、数据备份、恢复演练和应用侧容错。
围绕现有应用与团队工作方式,煜企开展集群规划、节点与网络存储配置、容器平台部署、发布工具集成和运行培训。先选应用试点,再按验证结果扩展平台。
下一步 / 技术沟通
提供运行环境、发布频率、应用依赖与管理难点,一起确认试点范围和平台建设顺序。