
网络与信息安全 / 局域网访问控制
企业局域网访问控制
煜企从业务流、设备、网段与服务器资源开始,把 VLAN 分区、跨 VLAN ACL、防火墙执行点和权限矩阵连成一条可验证、可交接的访问路径。它解决的是“哪些设备能访问哪些资源”,不是物理通行。
让设备、网段与服务器权限形成清晰的管理边界。
01先把业务流和访问问题说清楚
访问权限不能只停在“分了几个 VLAN”
办公终端、服务器、管理设备和受限终端之间,真正需要回答的是谁访问什么、使用哪个服务、由哪里执行、结果如何留痕。
先把业务流和现有拓扑还原出来,再决定网段、网关、ACL、防火墙策略与日志责任。没有实际路径和资源清单时,不把“默认互通”或“全部经过防火墙”当成事实。
业务需求没有落到网段
应用、终端和服务器之间的真实调用关系没有被整理,VLAN 变成孤立的编号,策略也无法解释谁为什么能访问。
分区有了,执行点不清楚
网段划分只是边界起点;跨 VLAN 访问要在实际三层网关、ACL 或规划的防火墙路径上执行,不能把 VLAN 当成完整授权。
权限表没有变成规则
如果源、目标、服务、动作、责任人和日志要求没有对应关系,临时放行会越积越多,变更也很难回退。
02分区、执行点与权限矩阵
把访问控制放到真正会执行的地方
业务需求先进入网段和资源分区,再由三层网关 ACL 或规划的防火墙边界执行具体规则;权限矩阵把源、目标、服务、动作和证据对齐。图示是关系说明,不代表某个项目的实际拓扑,也不把所有流量都画成经过防火墙。
业务访问需求进入 VLAN 和网段分区,经过三层网关 ACL 作用到服务器与业务资源;权限矩阵提供规则依据,指定的跨区路径才进入防火墙策略。示意不表示同一 VLAN 内流量必经防火墙。
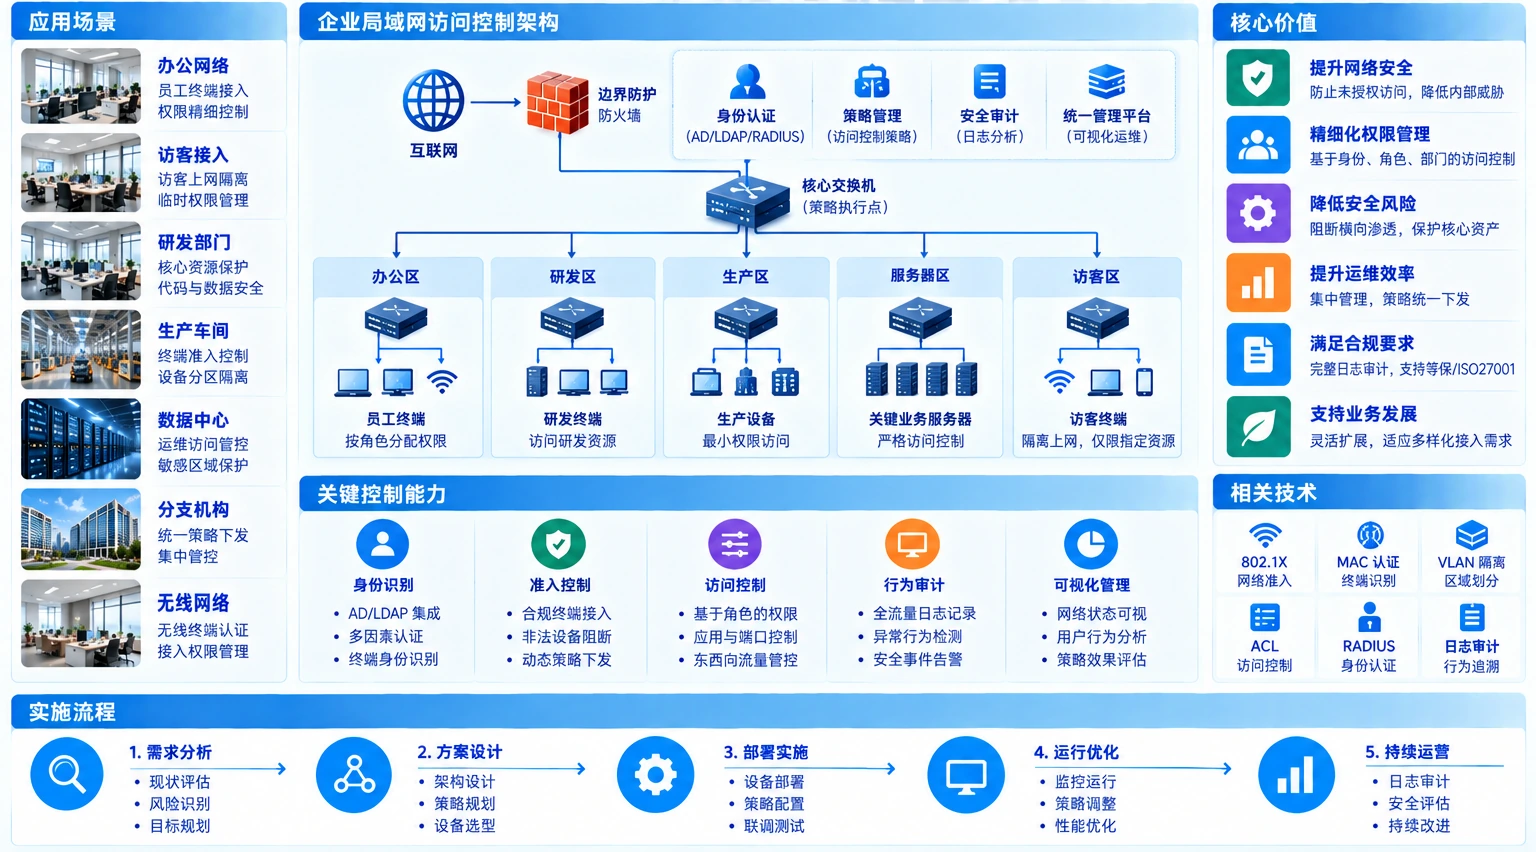
东向流量必须经过已经配置并验证的执行点;出口防火墙存在,并不意味着它会自动管住所有内网流量。
EXAMPLE权限矩阵示例
示例值,需按现网拓扑、业务流、端口与设备能力核对;同一 VLAN 内流量通常不会经过防火墙。
| 源网段 / 主体 | 目标资源 | 服务 | 动作 | 执行点与证据 |
|---|---|---|---|---|
| 办公终端 VLAN(示例) | 应用服务器 VLAN(示例) | HTTPS / 443 | 按业务允许 | 三层 ACL 或指定防火墙边界;记录命中 |
| 办公终端 VLAN(示例) | 管理网段(示例) | 任意 | 默认拒绝 | 网关 ACL 拒绝并记录;例外需审批 |
| 运维终端 VLAN(示例) | 服务器管理地址(示例) | SSH / 22、HTTPS / 443 | 按角色允许 | 管理边界 ACL/防火墙;保留操作日志 |
| 访客或受限终端 VLAN(示例) | 内部服务器 VLAN(示例) | 任意 | 拒绝 | 三层网关拒绝;验证隔离和告警 |
03煜企如何参与
煜企能为客户做什么
把业务流需求、分区、策略执行点、设备供货和验证交付放在同一份实施范围里,按真实设备、网段、服务器和维护窗口逐步确认。
业务流与资产盘点
从应用调用、终端类型、服务器角色、网段和现有路由开始,确认本次要管的对象、依赖、责任人和不能直接假设的路径。
VLAN 分区与访问边界设计
按办公、服务器、管理、受限终端等用途整理网段和网关边界;VLAN 负责分区,不把它单独写成完整访问控制。
跨 VLAN ACL 与防火墙策略
把源、目标、协议端口、动作、日志和例外写成有执行点的规则,按现网拓扑决定由三层网关 ACL、路由策略还是防火墙承载。
权限矩阵与最小授权
将业务角色、设备/网段、服务器资源和服务端口逐项对应,明确允许、拒绝、观察和临时例外的责任边界。
设备选型、供货与配置
结合交换、路由、防火墙、服务器和日志条件,协助选型、报价、供货、上架与配置衔接,不把示例规则冒充现网结论。
分批测试、交付与维护
先在代表性网段验证业务访问、隔离、日志和回退,再逐批扩大范围,交付拓扑、矩阵、配置备份、测试记录和变更路径。
05常见问题
先把网段、执行点和验证条件问清。
VLAN 本身就是完整的访问控制吗?
不是。VLAN 主要划分广播域和网络分区;跨 VLAN 的路由、ACL、防火墙策略、资源授权和日志,才共同决定具体访问权限。同一 VLAN 内的本地交换流量也不应默认被描述为经过防火墙。
跨 VLAN 流量一定要经过防火墙吗?
不一定。是否经过防火墙取决于实际网关、路由和安全边界设计;可以在三层网关执行基础 ACL,也可以把指定跨区路径送到防火墙检查,必须先按现网拓扑确认执行点。
权限矩阵中的网段和端口可以直接照抄吗?
不能。页面中的表格明确是示例,实际需要结合业务流、服务器角色、协议端口、设备能力、日志要求和维护窗口核对,再分批测试、观察和回退。
下一步 / POLICY REVIEW
从一条真实业务流开始。
告诉我们终端、网段、服务器资源、现有网关与防火墙边界,以及维护窗口,一起确认盘点、策略、试点、测试和交接范围。