
网络设备选型 · 边界安全实施
企业下一代防火墙选型与部署
面向企业出口、分支互联、数据中心及远程 VPN,按现有拓扑、业务流量和许可范围,提供下一代防火墙选型报价、策略梳理、分阶段迁移、测试与运维交接。
选对设备,也选对部署方式。
产品选择,先核对形态、接口与管理方式,再结合现有网络、业务流量、策略范围和扩展计划确认型号。
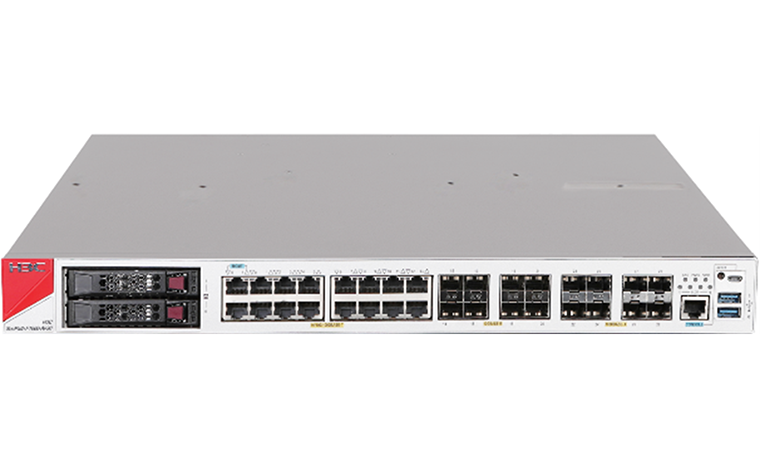
部署形态
桌面型、机架型或虚拟化形态,匹配分支、出口、数据中心或云环境。
接口与高可用
核对上联类型、区域数量、旁路条件、双机关系和现有链路。
授权、订阅与维护范围
确认策略管理、安全功能、日志留存、远程访问、许可与订阅周期及维护责任。
选型与报价先核对设备形态、接口、业务流量、安全功能及许可订阅,再确认策略迁移、测试、交接和维护是否包含。最终型号与能力以正式产品资料和技术确认结果为准。 相关硬件供货可结合企业 IT 设备采购目录核对,具体库存、授权与报价按项目确认。
部署位置与关键能力
边界清楚,策略才有依据。
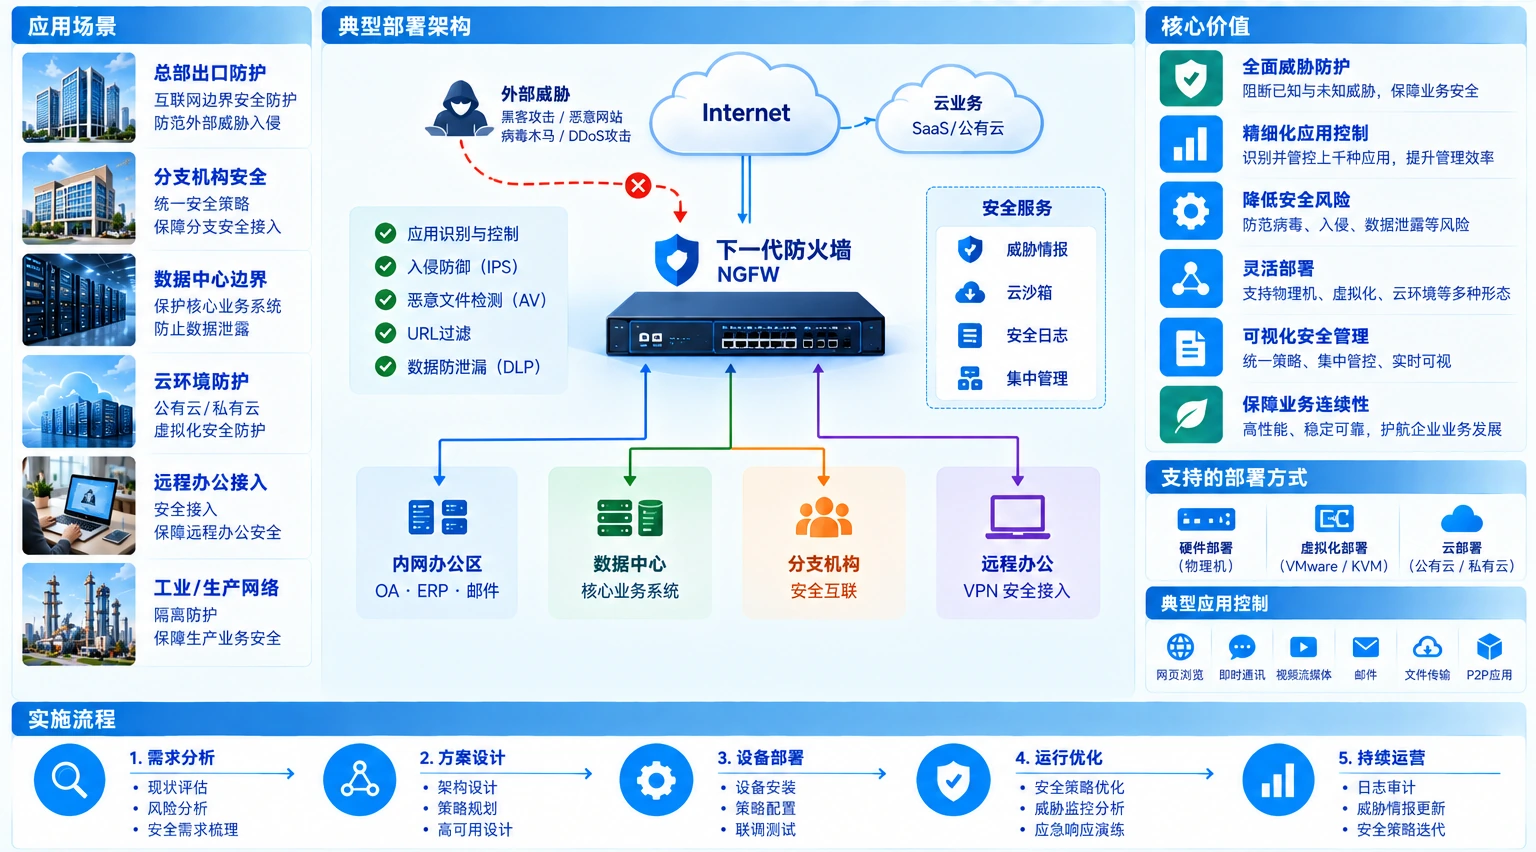
办公上网、分支互联、数据中心、云资源和远程办公可能走不同路径。先画清出口、区域、应用和身份关系,再确定设备形态、接口、冗余和策略范围。
规则、NAT、VPN
与日志一起设计。
- 应用 / 身份识别与访问策略
- 区分业务、身份、区域、时间和例外条件。
- NAT、VPN 与边界控制
- 结合公网服务、分支互联和远程访问确认路径。
- 威胁防护与日志审计
- 按实际业务确定检查范围,让命中和变更可复核。
实施与迁移,
从规则基线开始。
实施前整理原规则、对象、NAT、VPN 和业务路径;上线时通过旁路观察、试点、分批切换和回退窗口降低影响。
- 盘点
整理现有拓扑、规则、对象、日志和依赖。
- 观察
识别真实业务流量、例外和未记录路径。
- 切换
按试点、窗口和回退条件分阶段迁移。
- 复核
验证访问、威胁策略、日志和业务确认。
防火墙交付后如何保持可维护?
保留对象、规则目的、命中情况、配置备份、变更记录和复核方式,让后续调整有依据。
- 对象命名与规则说明
- 策略命中与日志审计
- 配置备份与变更记录