
员工最后一天离开公司,IT 最容易收到的一句话是:“邮箱已经停了,应该没问题了。”
但邮箱只是一个入口。真正需要回收的,可能还包括 SSO 会话、VPN、云盘、项目管理工具、代码仓库、NAS、远程桌面、共享账号、API 密钥、门禁卡和仍然落在个人设备上的企业数据。只停用邮箱,不等于访问权已经结束。
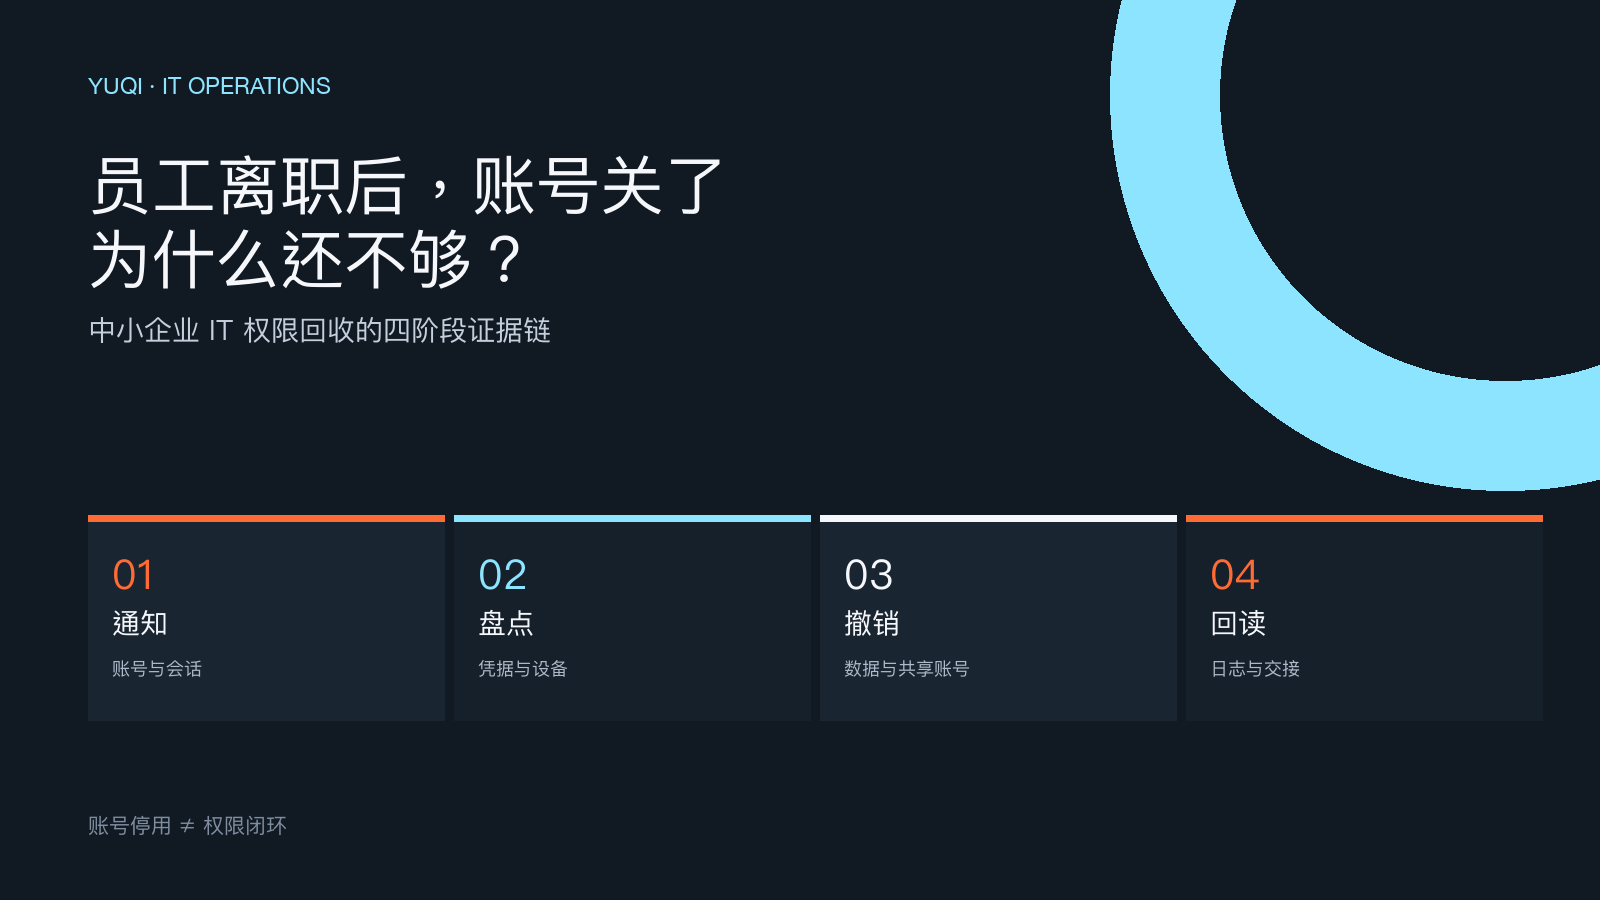
这篇文章给中小企业 IT 负责人和外包协同人一张不依赖具体厂商的顺序表:盘点对象 → 禁用与撤销 → 资产和数据交接 → 回读并留证。官方安全资料强调要及时禁用系统访问、撤销认证器或凭据、收回系统资产;但没有一条适用于所有公司的统一“几分钟内完成”规则,实际时间要跟 HR、法务和业务连续性要求对齐。
先分清:通知完成,不代表权限完成
离职流程通常有三个不同的时间点:人事通知发出、账号被禁用、IT 证据闭环完成。它们不能被当成同一件事。
如果只在工单里写“邮箱已停用”,后续很难回答这些问题:
- 这个人是否仍有 VPN、远程桌面或云控制台会话?
- 个人令牌、应用密码、SSH key 或 API key 是否仍有效?
- 共享账号的密码是否被使用过,谁现在接管?
- 笔记本、门禁卡、U 盘和本地同步文件是否已经交接?
- 离职前后的文件、邮件和日志是否需要保留,谁批准了处理方式?
01|先做对象盘点:人、账号、凭据、设备、数据
不要从“系统列表”开始,而要从这个人的工作路径开始。至少让负责人逐项确认:
- 账号:邮箱、SSO、IM、项目管理、代码仓库、云平台、财务或业务系统。
- 访问路径:VPN、远程桌面、跳板机、NAS、无线网络、第三方协作空间。
- 凭据:密码、MFA 设备、恢复邮箱、个人令牌、SSH key、API key、证书。
- 设备:公司电脑、手机、门禁卡、存储介质、软件许可证和外接设备。
- 数据:本地文件、云盘同步目录、邮件、聊天记录、项目资料和自动化任务。
盘点结果要能回到一个人、一组资产和一条责任链,而不是一张没人维护的系统名称清单。如果有共享账号,必须另列接管人和凭据轮换动作;不能因为无法证明归属,就把它留在原状态。
02|禁用与撤销:把“不能登录”拆成四种动作
A. 禁用身份
停用目录账号、邮箱、SSO 和业务系统账号,检查是否存在别名、转发、委派和自动登录设备。不要只测试网页登录;移动端、桌面客户端和已登录会话可能仍然存在。
B. 撤销会话和认证器
撤销现有会话、刷新令牌、MFA 设备、恢复方式和个人访问令牌。VPN、远程桌面和云控制台要按自己的会话机制回读,不要用“账号已禁用”推断所有会话都结束。
C. 轮换共享凭据
离职人员知道的共享密码、服务账号密码、SSH key 或 API key,先判断使用范围,再安排轮换、替换或吊销。轮换后要确认依赖它的自动化、脚本和备份任务仍能工作。
D. 关闭非账号入口
门禁卡、设备管理、远程控制软件和本地同步客户端,也要有处理结果。它们常常不出现在“邮箱已停用”的截图里,却可能仍然能进入系统或带走数据。
03|资产和数据交接:先保护证据,再处理文件
设备交接不是简单地把电脑拿回来。先记录资产编号、设备状态、加密状态、磁盘或云盘同步状态,再按照企业的保留、法律和业务要求处理数据。
需要特别确认四件事:
- 项目文件是否已经交给明确的接管人;
- 个人设备上的企业数据是否需要清理、保留或做取证;
- 自动化、定时任务和个人账号绑定的通知是否已经迁移;
- 是否有合同、争议、审计或保留要求,限制删除或改动原始数据。
没有得到授权前,不要因为“离职了”就批量删除邮箱、聊天、云盘或电脑文件。回收访问权和删除数据是两个不同的决定。
04|最终回读:用证据关闭工单
关闭工单前,至少留下四类证据:
- 身份与账号:回读禁用状态、别名/转发和现有会话;负责人是身份或系统管理员。
- 凭据与设备:回读令牌、MFA、密钥处理结果和资产签收;负责人是 IT 与设备负责人。
- 数据与任务:回读文件交接、同步、自动化和通知迁移;负责人是业务接管人。
- 例外与批准:回读保留、延期、共享账号轮换和审批记录;负责人是 HR、法务或业务负责人。
“已处理”不是一个足够的证据字段。每个例外都要写清:谁批准、为什么保留、何时复查、复查前谁负责。
这些做法看起来快,实际会留下洞
- 只停邮箱,不检查 VPN、远程桌面、SaaS 和已登录会话;
- 直接删除账号,导致审计、保留或接管所需的数据无法回读;
- 忘记轮换共享密码和 API key,却把工单标成完成;
- 只收电脑,不处理门禁卡、个人设备同步目录和外接介质;
- 没有例外责任人,把“以后再确认”留在无人负责的备注里。
煜企能承接哪一段
如果企业没有稳定的资产台账、权限清单和变更回读机制,煜企的企业 IT 运维外包与基础设施托管服务可以从运维现状评估开始,把服务器、网络、终端、业务系统和灾备环境的责任边界整理成可执行的巡检、权限和交接记录。本文是公开流程清单,不代表已经检查你的环境;具体账号、保留和删除动作仍需按企业授权与合规要求确认。
资料来源与边界
- CISA:Managing Risk of Adverse Involuntary Employee Separations:用于离职风险、访问禁用、资产回收和责任安排的事实边界。
- NIST SP 800-171r3:用于人员终止或调岗时禁用系统访问、撤销认证器和回收系统资产的控制方向。
- CIS Control 6.7:用于访问撤销应有流程和及时性要求的补充依据。
本文按公开资料整理,不给出适用于所有企业的统一时间承诺,也没有声称已经在你的系统里执行过账号禁用或数据删除。生产环境请让 HR、法务、业务负责人和 IT 逐项确认。