
一台 DHCP 服务器维护或停机后,已有电脑可能暂时还能联网,但新电脑拿不到地址,租约到期的设备也会受到影响。要减少这类单点故障,可以让第二台 Windows Server 与现有服务器建立 DHCP 故障转移关系。
直接答案:先准备两台已加入域、地址固定且完成 AD 授权的 DHCP 服务器,只在主服务器保留目标 IPv4 作用域,再从主服务器运行“配置故障转移”向导,选择热备用、伙伴角色为备用。完成后核对关系、租约和配置复制,再在隔离实验网中停止主机的 DHCP Server 服务验证接管与恢复。热备用没有虚拟 IP,不能代替备份,也不会同时解决 DNS、域控或交换机的单点故障。
本文使用 Windows Server 2022 桌面体验版,采用图形界面操作。下列地址、名称和检查表是操作示例;实际安装、停服、租约续订及恢复需在你的环境中验证。界面中文可能随语言包略有不同,因此同时给出关键英文名称。
一、先明确本次搭建什么
本文解决“已有一台 DHCP,怎样增加第二台并验证热备用”这一个问题。如果还没有可工作的单机作用域,先完成Windows Server 2022 DHCP 部署攻略,确认客户端正常取址,再进行本篇操作。
| 项目 | 本文示例 | 操作前检查 |
|---|---|---|
| 系统 | 两台 Windows Server 2022 桌面体验版 | 使用一致的补丁基线,具备控制台访问能力 |
| 域 | corp.example.com | 两台都是正常的域成员,域 DNS 可用 |
| DHCP1 | 192.168.50.10,主用 | 已有目标作用域,正常发放地址 |
| DHCP2 | 192.168.50.11,备用 | 新服务器,没有相同作用域 |
| 测试网络 | 独立测试 VLAN,192.168.50.0/24 | 与办公网隔离,没有第三个 DHCP 服务 |
| 地址池 | 192.168.50.100—192.168.50.199 | 不包含服务器、网关和其他固定地址 |
| 路由器选项 | 003:192.168.50.1 | 网关确实存在,测试网出口按实验设计设置 |
| DNS 选项 | 006:192.168.50.2 | 指向可用的 AD DNS,不随意填公共 DNS |
| 测试终端 | 两台可中断的 Windows 测试机 | 一台已有租约,一台用于新增取址 |
| 关系参数 | 热备用、5%、MCLT 1 小时 | 初期不启用自动状态切换 |
示例中的域控和 DNS 位于独立服务器。不要把实验网直接接入办公网,也不要在普通路由器仍开着 DHCP 时启动这套地址池。配置前要能回答:测试客户端收到的租约究竟来自哪台服务器?如果答案不确定,应先排清现有 DHCP 来源。
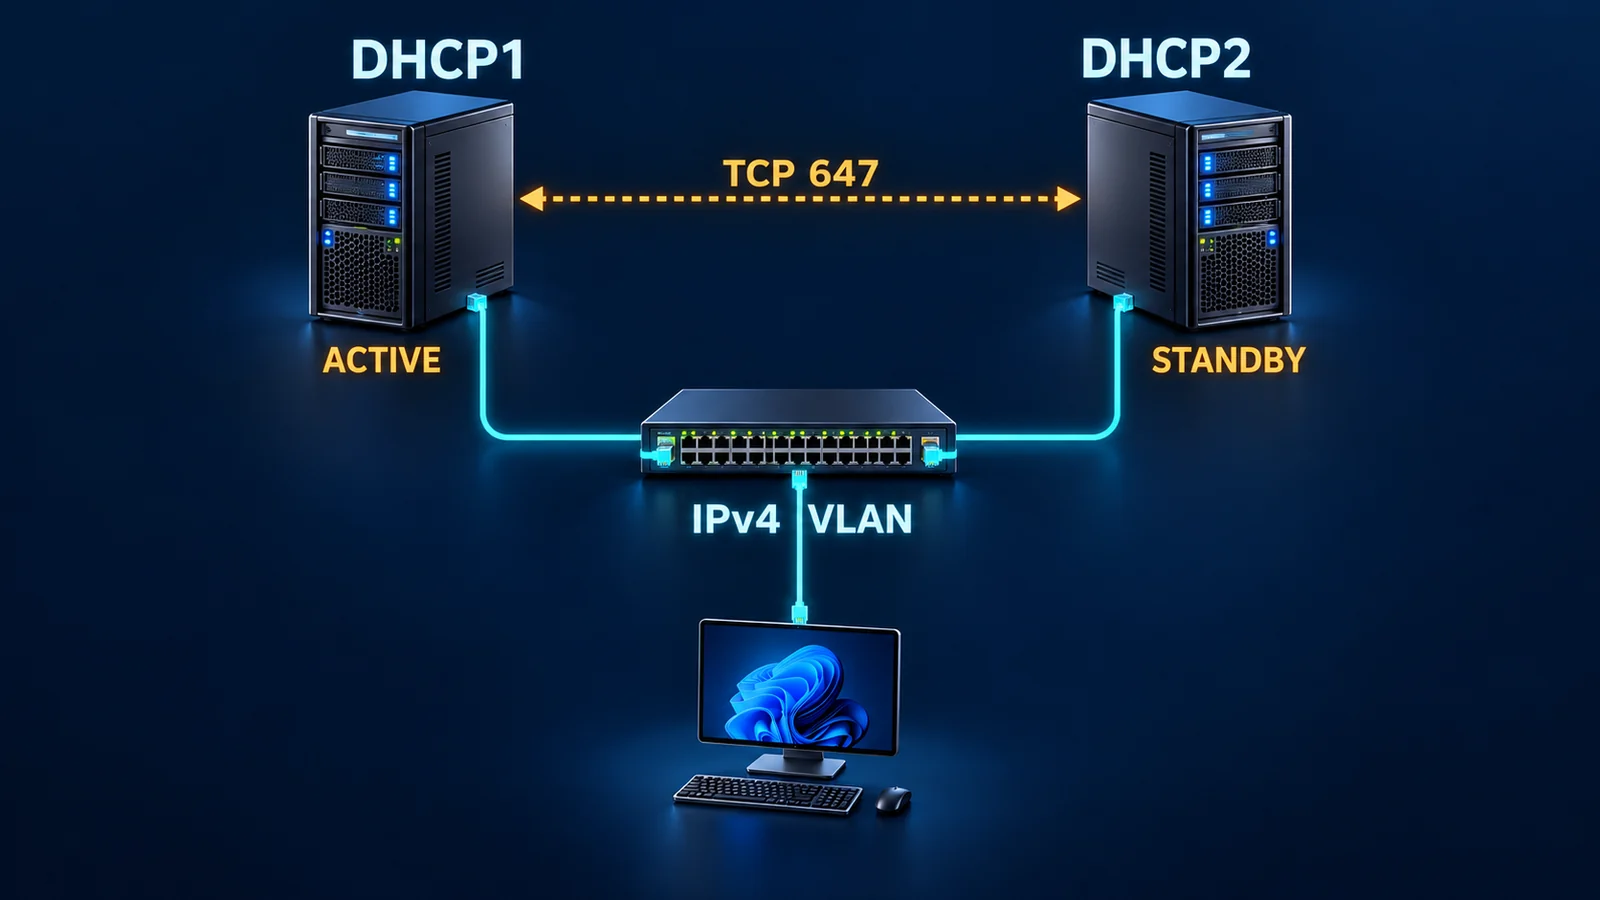
图 1:煜企原创规划示意,版权归上海煜企智能科技有限公司,非现场。图中服务器、交换机和客户端对应本教程实验;TCP 647 连线表示逻辑通信,并非两台间另接直连网线。网关和 DNS 未画出,地址以环境表为准。
二、理解三个容易混淆的边界
热备用不是两台服务器手工创建相同地址池
本文让 DHCP1 平时承担发放工作,DHCP2 按故障转移机制保留备用能力。两台服务器分别维护租约数据库,并通过关系交换信息;不是把一个数据库文件放在共享磁盘上,也不用为两台服务器增加漂移的虚拟 IP。单个关系只有两个伙伴,本文仅处理 IPv4。微软的故障转移概览说明了此架构与 IPv6 限制。
如果你已经在两台服务器各建了一份相同作用域,先停止本教程:这属于已有部署迁移,需要查明双方已经发出去的租约。不能为了让向导继续就直接删除正在使用的地址池。
能访问伙伴服务器,不等于客户端能访问它
两台服务器之间的故障转移通信使用 TCP 647;客户端 DHCP 通信使用 UDP 67/68。两条路径分别检查,不能只看服务器能互相连接就认为备用服务可用。本文同 VLAN 实验不需要 DHCP 中继。若以后跨 VLAN 部署,应在网络设备上核对主、备两台服务器都被列为中继目标,并检查路由、访问控制与返回路径;只转发到 DHCP1,备用服务器就无法接到客户端请求。
两台 Windows 防火墙都应保留角色安装时创建的 DHCP 及故障转移规则。打开“服务器管理器 → 工具 → 高级安全 Windows Defender 防火墙”,检查规则启用状态、当前配置文件及允许的地址范围。不要关闭整个防火墙来掩盖问题;企业组策略、交换机 DHCP Snooping 和中继配置也可能拦截合法备用服务器。
DHCP 连续性不等于所有业务连续性
如果两台 DHCP 都放在同一台虚拟化宿主机上,宿主机故障仍会同时影响它们。如果 DNS 只有 192.168.50.2 一台,DHCP 正常也不能保证域名解析正常。本篇不增加域控或 DNS,也不调整已有网络设备。正式设计时,应另行评估电源、宿主机、网络和 DNS 的故障域。
三、准备 DHCP2:固定地址、域与角色
1. 核对服务器身份和固定 IPv4
在 DHCP2 打开“服务器管理器 → 本地服务器”,确认计算机名是 DHCP2,并确认已经加入预期域。若需要改名或加域,先完成并按提示重启,再继续安装角色,避免用临时名称建立关系。
点击本地服务器页面的“以太网”,进入“网络连接”;右键实验网卡选择“属性”,打开“Internet 协议版本 4(TCP/IPv4)”。填写 192.168.50.11、子网掩码 255.255.255.0、网关 192.168.50.1、首选 DNS 192.168.50.2。确认这些地址没有被其他设备使用,再保存。
关闭属性后重新打开“状态 → 详细信息”,检查地址未发生输入错误。远程操作前必须保留虚拟机控制台或带外管理入口;网卡参数错误可能立即中断远程桌面。不要修改承载其他业务的网卡,也不要把备份或管理网络错误绑定为 DHCP 服务网络。
2. 核对时间与域 DNS
在两台服务器分别打开日期与时间设置,检查时区和系统时间;正确时区不能代替时钟同步。两台服务器应沿用正常的域时间同步机制,并把时差控制在一分钟以内。不要通过放宽时差限制绕过报错。向导报告时间不同步时,先让域管理员修复时间源,再重新建立关系。微软协议说明列明了默认时间容差和故障转移端口。
在域 DNS 管理器中检查 DHCP1、DHCP2 的名称与固定地址对应。名称解析失败、同名旧记录或地址冲突都应先解决。不能用“改成 IP 后向导能走下一步”作为忽略 DNS 故障的理由。
3. 安装 DHCP 角色并完成授权
在 DHCP2 的“服务器管理器”中选择“管理 → 添加角色和功能 → 基于角色或基于功能的安装”,在目标服务器页确认是 DHCP2。勾选“DHCP 服务器”,接受所需管理工具,再按向导完成安装。若要求重启,完成后重新登录检查角色状态。
安装结束后点击通知旗帜中的“完成 DHCP 配置”,使用具有相应 AD 授权权限的账户完成后续配置。日常管理员权限不一定包含在域中授权 DHCP 的权限,不要为通过向导临时扩大账户长期权限。
打开“工具 → DHCP”,连接 DHCP2。若未完成授权,右键服务器节点选择“授权”,等待后刷新;必要时由域管理员在“管理授权的服务器”中核对名称和地址。检查 IPv4 节点和服务器状态,确认没有授权错误。具体角色安装和域授权入口可参照微软安装配置说明。
本步预期:DHCP2 角色已安装并授权,服务可运行,但 IPv4 下尚无 192.168.50.0 作用域。不要运行“新建作用域”去复制 DHCP1;目标作用域应由故障转移向导创建。
四、建立关系前,分别备份并记录基线
先在 DHCP1 打开 DHCP 控制台,展开目标作用域,逐项记录“地址池、地址租用、保留、作用域选项”。确认范围是 .100—.199,掩码是 /24,网关和 DNS 正确,作用域当前正常使用。记录租约期限以及已用、可用地址数量;不要为了制造“容易观察”的结果把生产租期突然缩短。
在 DHCP1 右键服务器节点,选择“备份”,通过文件夹选择器指定专用备份目录。再到 DHCP2 做一次独立备份,即便它还没有目标作用域也要保留服务器基线。两个备份必须分目录并能区分服务器与日期,不要让后一次备份覆盖前一次。利用资源管理器确认文件存在、修改时间更新,再按公司要求复制到受控的独立存储,并限制访问权限。
备份成功提示只是本次备份动作的结果;恢复是否可用需要在隔离环境另行演练。不要在当前在线服务器上点击“还原”做验证,也不要把两台同步的数据库误当成两个历史恢复点:错误配置也可能被复制。
准备一张变更记录,写清 DHCP1 为本次配置权威源、DHCP2 为新伙伴、目标作用域仅一个、允许停服的时间段以及恢复负责人。暂停同时修改同一作用域的其他操作。若 DHCP1 已经存在关系、复杂策略或未知保留项,先梳理清楚,不把它当成空白教程环境。
五、从 DHCP1 创建热备用关系
1. 选择目标作用域与伙伴
在 DHCP1 打开“服务器管理器 → 工具 → DHCP”。确认左侧当前连接的是 DHCP1,展开服务器,右键“IPv4”选择“配置故障转移(Configure Failover)”。取消不属于本次实验的作用域,只选 192.168.50.0,然后点击“下一步”。
在伙伴服务器页面选择 DHCP2,或输入它的完整域名。确认解析出的地址为 192.168.50.11。此次建立独立实验关系,不随意复用已有关系;如果出现“重用现有故障转移关系”选项,先确认其适用范围。本篇按照新建关系继续。
若向导提示伙伴上已存在该作用域,立即取消,回查 DHCP2 的内容和租约来源;不能边建关系边删除不明作用域。如果伙伴不可用,先核对授权、服务、名称解析、时间、防火墙和管理权限,而不是重复点击完成。
2. 填写关系参数
| 向导字段 | 本文操作示例 | 核对重点 |
|---|---|---|
| 关系名称 | DHCP1-DHCP2-LAB50 | 能看出伙伴和用途,避免与已有名称重复 |
| 模式 | 热备用(Hot standby) | 向导默认可能是负载均衡,必须主动检查 |
| 伙伴服务器角色 | 备用(Standby) | 此处从 DHCP1 发起,DHCP1 主用、DHCP2 备用 |
| 为备用服务器保留的地址 | 5% | 用于故障早期新增租约,不能代表无限接入容量 |
| 最大客户端提前时间 | 1 小时 | 即 MCLT,不等于普通作用域租期 |
| 状态切换间隔 | 不启用 | 先保留人工判断伙伴是否真正失效的环节 |
| 启用消息身份验证 | 启用 | 使用本环境新建的强共享密钥 |
共享密钥只在向导安全字段输入,并保存在企业批准的密码管理工具里。不要使用公开教程中的示例口令,不要把实际值放入工单截图、文章或配置附件。消息身份验证用于伙伴消息的真实性检查,不应理解为所有 DHCP 客户端流量都被加密。
这里采用的 1 小时、5%、禁用自动状态切换,与微软 AZ-800 实验中的热备用设置方向一致。实际企业网络仍需根据新增设备量、空闲地址和故障响应时间评估,不能把训练参数直接当成生产容量承诺。
点击“下一步”复核,再点击“完成”。逐项查看任务结果,全部成功才关闭窗口。任何一项失败都要保留错误信息并检查两台的实际状态;不要立即重跑并假定此前什么也没有创建。微软的关系管理说明提供对应向导入口。
3. 同时读取两台的结果
在控制台加入 DHCP2,刷新两台 IPv4 节点。目标作用域应同时出现;分别打开作用域属性的“故障转移”页核对关系名、伙伴、模式和状态。在 IPv4 属性的“故障转移”页选择关系并编辑,也可查看关系参数。正常基线应是双方关系恢复正常,而不仅是 DHCP1 的向导显示完成。
选择一台测试客户端,打开“控制面板 → 网络和共享中心 → 更改适配器设置 → 以太网状态 → 详细信息”。记录 IPv4、掩码、默认网关、DNS、DHCP 服务器以及租约获得和到期时间。正常时 DHCP 服务器应对应 DHCP1;若取到第三台设备的地址,应先处理网络中的其他 DHCP 来源。
再在两台 DHCP 的“地址租用”中刷新并找到该测试客户端,核对地址和客户端标识。租约列表同步不是逐字逐秒屏幕相同的承诺,应给同步留出时间,并结合日志判断持续差异。
六、理解状态与 MCLT,再做停服实验
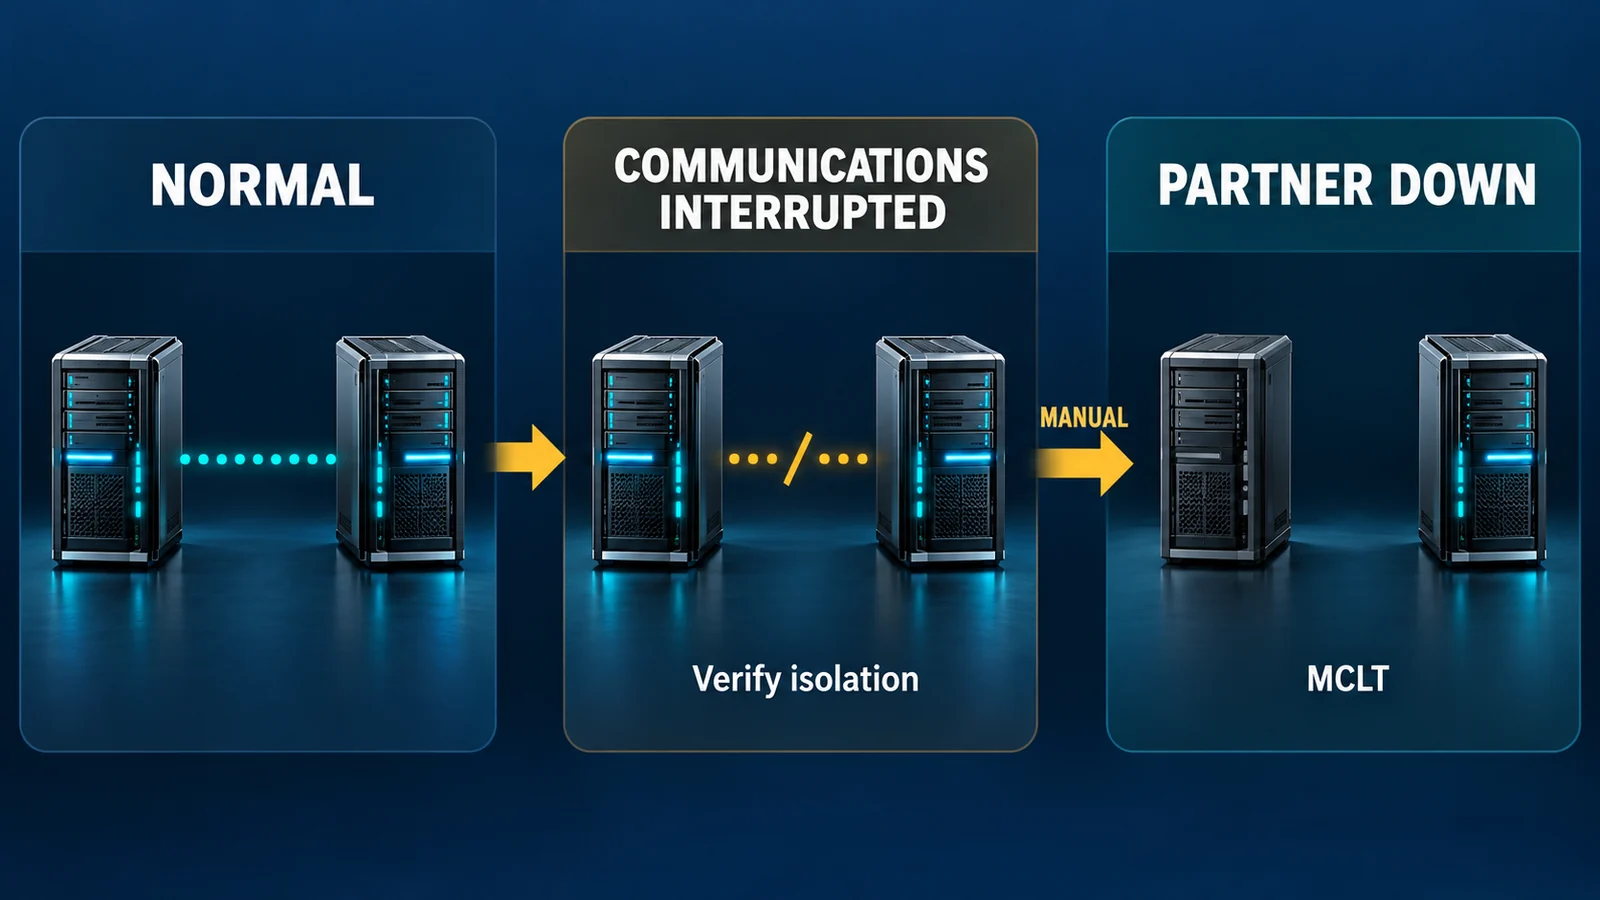
图 2:煜企原创流程示意,版权归上海煜企智能科技有限公司,非现场。这是关闭自动状态切换后的实验观察顺序,并非完整协议状态机;通信中断不能单独证明主服务器已经停止向客户端发放地址。
MCLT 描述一台服务器能把客户端租约延长到超出伙伴已知到期时间的最大限度,也影响伙伴停机后的地址接管保护。它不是“DHCP1 一停,倒数一小时后无条件拿走全池”的计时器。
“通信中断(COMMUNICATIONS INTERRUPTED)”仅表示伙伴连接丢失:可能是服务停了,也可能只是 TCP 647 被阻断。若客户端仍能分别访问两台,贸然将伙伴标为停机,可能导致双方都认为自己可以承担更多地址责任。
“伙伴停机(PARTNER DOWN)”表示本机按伙伴已停止工作的前提处理。热备用服务器只有满足该状态及相关 MCLT 保护条件后,才可扩大到整个可用地址池。若始终停在通信中断状态,等待更久也不能当成全池接管完成。微软参数说明解释了这些状态和等待的关系。
5% 是故障早期给新增客户端留下的空间;它不等于“永远恰好五个地址”,还要看作用域配置、已有租约和实际空闲状态。已有客户端与全新客户端的行为也不同:前者可能继续使用有效租约,后者需要新的可分配地址。测试时必须分别观察,不能只用一台仍能上网的旧电脑下结论。
七、在隔离测试网验证中断、接管和恢复
1. 先准备两类测试客户端
客户端 A 保留正常租约,记录当前 DHCP 服务器和到期时间。客户端 B 使用新的测试虚拟机或独立实验网卡,初始设为自动获取 IPv4 和 DNS,用来观察新租约。核对二者都连接隔离测试 VLAN,且不承载生产任务。
拍照或抄录时隐藏真实客户名称和网卡标识。不要在办公电脑批量释放地址,不要为了得到新租约清空服务器租约库,也不要在远程管理主机上随意禁用网卡。
图 3:Intel EXPI9301CTBLK 网卡实拍,作者 Solomon203,来源 Wikimedia Commons,CC BY-SA 4.0。本图经过缩放和 WebP 转码,改编后图片同样遵循 CC BY-SA 4.0,非本文实验现场;网卡标识须读取你的测试设备,不能照抄照片。单口网卡照片不代表双网卡冗余,两台服务器共用交换机仍有共同故障风险。

2. 仅停止 DHCP1 的 DHCP Server 服务
在 DHCP1 通过“服务器管理器 → 工具 → 服务”打开服务管理器,找到“DHCP Server”,核对服务对象后选择“停止”。保留服务器开机和管理连接。在服务窗口确认状态已停止,并记录时间。
不要关闭域控、关闭整台服务器或禁用服务器网卡来代替这一步。这些动作可能把 DNS、AD 和远程管理同时切断,使你无法判断实验究竟验证了什么。这里的停服动作只适用于已确认隔离、可中断的实验服务器。
在 DHCP2 刷新故障转移关系,观察通信中断及事件记录。短时间仍看到旧状态时先刷新和等待;持续不变化则检查自己是否停止了正确服务器上的服务。打开“事件查看器”,在 DHCP Server 相关管理/运行日志中查看当前时间附近的伙伴与租约事件,不要只依靠图标颜色。
3. 分别观察旧租约与新租约
客户端 A 仍能联网可能仅因原租约尚未到期,不能证明续租已经由 DHCP2 完成。若需要主动触发观察,可在这台可中断测试机上,通过“网络连接”禁用再启用实验网卡,随后重看状态详情;这可能触发重新请求,但不保证每次都产生全新租约。应以 DHCP 服务器字段、租约时间以及服务器端记录综合判断。
客户端 B 接通实验网卡后检查是否取得地址池内地址、正确网关与 DNS,并在 DHCP2 查对应租约。故障早期可能使用备用地址空间;如果备用空间耗尽,新的取址可能失败,这与旧租约仍能延续并不矛盾。出现 169.254 开头地址时,说明没有取得预期 IPv4 配置,应记录状态和时点,不能随意扩大范围“解决”问题。
4. 需要验证完整接管时,先确认主用停止
本篇禁用自动状态切换,所以不会把“失联了一会儿”直接升级为主用彻底故障。在 DHCP1 的控制台再次确认 DHCP Server 已停止,并确认没有监控或运维人员正准备启动它。若你无法正面确认主用不会继续服务客户端,到这里停止,不手动标记伙伴停机。
满足隔离条件后,在 DHCP2 的“IPv4 属性 → 故障转移 → 选中关系 → 编辑”中查看状态,使用“更改为伙伴停机(Change to Partner Down)”操作并认真阅读确认提示。若该入口当前不可用,先检查关系所处状态和权限,不用删除关系强行推进。
记录切换时间,按 MCLT 与协议恢复规则等待,再观察新增客户端请求和关系事件。不要承诺切换按钮一按就可使用整个地址池;也不要把暂停一小时当成验收。验收依据是状态、地址所有权处理、实际新增租约和有效参数一致。无需通过大量克隆客户端把地址池打满来证明接管,以免额外制造身份冲突。
5. 恢复主用并等待双方正常
在 DHCP1 的服务管理器启动 DHCP Server。保持两台间同步路径通畅,刷新关系并查看日志;恢复过程中可能出现恢复、等待等中间状态。不要在此时手工清空租约、互相覆盖数据库或反复切换角色。
直到两台都回到正常(NORMAL),再记录主备角色、测试客户端租约和新增取址结果。如果一台正常、另一台仍恢复中,不能宣布完成。若持续异常,保留 DHCP2 的有效服务能力,停止进一步实验,交由熟悉 DHCP 状态机的人员分析事件。
完成恢复后,正常热备用下的新取址仍应按设定由主用服务。客户端详情中保留 DHCP2 标识并不自动代表关系故障,已有租约的续订时机与缓存也会影响观察。需要对照恢复后的实际请求,不要求所有旧终端立即换一条显示记录。
八、后续修改:租约自动同步,配置改动要主动复制
运维时最容易漏掉的是:两边都能看见租约,不代表修改 DNS、网关或保留以后就自动保持全部配置一致。每次调整前指定权威源,本篇固定为 DHCP1;从 DHCP1 修改,然后由 DHCP1 发起复制,不在两边同时编辑。
在 DHCP1 的目标作用域下核对“作用域选项”中的 003、006,以及需要使用的 015 域名选项。若添加测试保留,先通过测试客户端详情取得正确网卡标识,在“保留”中创建合法的池内保留;不要使用服务器固定地址、网关或其他设备已占用地址。无线随机硬件地址、多网卡或更换虚拟网卡都可能改变客户端身份,保留对象必须先稳定。
完成后右键目标作用域,选择“复制作用域(Replicate Scope)”,确认并查看任务结果。在 DHCP2 刷新并逐项读取保留与选项。若一个关系含多个作用域,可按需使用“复制关系”;服务器级“复制故障转移作用域”范围更大,本次不需要。复制会把发起端设置写到伙伴端,所以方向必须正确。微软复制说明列出了三个复制范围。
保留创建成功后,仍要在测试终端实际重新申请或续租时验证结果。不要为了让现有终端立刻变化就删除全部租约。若本次只是核对已有选项,没有业务变更需求,不要随意改成错误网关再改回来“演示”。
如果 DHCP 代表客户端执行安全 DNS 动态更新,还要在两台“IPv4 属性 → 高级 → 凭据”中配置同一个经批准的 DNS 更新账户,并检查相应 DNS 更新设置。实际凭据仅在安全界面输入,不写在文档中。创建关系不能替代这项账户配置;账户不同可能导致伙伴无法更新原有记录。验证时分别检查 A/PTR 记录和更新结果,不能把“拿到 IP”当成 DNS 更新也成功。
九、失败时按现象缩小范围
| 现象 | 优先检查 | 什么时候停止 |
|---|---|---|
| 找不到伙伴或无法创建关系 | 域 DNS、AD 授权、DHCP 服务、时钟与 TCP 647 | 不清楚伙伴已有数据时不删作用域 |
| 两台都有关系,但一直通信中断 | 服务状态、Windows 防火墙、网络 ACL 与事件时间 | 不能确认主用隔离时不标记伙伴停机 |
| 旧终端正常,新终端无地址 | 备用剩余空间、关系状态、客户端到 DHCP2 的路径 | 不批量释放现有业务租约 |
| 同 VLAN 成功,跨 VLAN 失败 | 中继是否包含两台、往返路由和 DHCP 安全策略 | 不将“服务器互通”当作中继已验证 |
| 网关或 DNS 在两台不一致 | 权威源及复制方向、复制任务结果 | 不从旧伙伴反向覆盖新配置 |
| IP 正常,域名更新失败 | DNS 更新账户、记录所有者、DNS 权限 | 不关闭安全更新来绕过权限问题 |
| 主用恢复后长期非正常 | 恢复事件、时间同步、数据库与伙伴连接 | 不清空租约或双向强制接管 |
十、回退到单台前,先决定保留哪台
计划回退时先使关系恢复正常,确认 DHCP1 数据是要保留的版本,再分别备份。打开 DHCP1 的 DHCP 控制台,在目标作用域右键选择“取消配置故障转移(Deconfigure Failover)”,逐字确认提示涉及的作用域、伙伴和删除范围,然后执行。
取消目标作用域故障转移通常保留发起端 DHCP1 的作用域,并从伙伴 DHCP2 删除对应作用域。最后一个作用域移出后,关系可能仍存在,界面会提示是否删除;不要把“取消一个作用域”与“删除整个关系”混为一谈。若关系还包含其他作用域,不得为回退本篇实验把它整体删除。相关删除方向可对照微软迁移说明。
操作后必须刷新两台:DHCP1 的目标作用域和租约应保留,DHCP2 不应继续存在能向该测试网发放的独立重复作用域。若伙伴离线,不能假定删除已传达到它;在重新接回客户端网络前,先通过控制台确认它不会继续发放该网段地址。保持只有一个明确的有效发放源,再让测试客户端取址。
如果发现配置已发生误删,不要直接把两台都从旧备份恢复后一起上线。应先隔离待恢复服务器,确定唯一权威数据和恢复点,按受控恢复方案操作,并核对有效租约冲突风险。本篇的回退是撤销实验关系,不是完整灾难恢复演练。
十一、交接前逐项验收
| 验收项 | 可以交接的证据 |
|---|---|
| 角色和授权 | 两台 DHCP 角色、授权及固定地址对应明确 |
| 关系 | 两台均 NORMAL,伙伴、热备用角色和参数一致 |
| 正常服务 | 测试客户端取得池内地址、正确网关与 DNS |
| 租约同步 | 两台均可查询测试租约,标识与地址对应 |
| 故障实验 | 有停服对象、时间、旧/新客户端与状态变化记录 |
| 配置同步 | 从权威源复制后,伙伴选项和保留读取一致 |
| 恢复 | DHCP1 启动后双方回到 NORMAL,测试通过 |
| 回退准备 | 两台独立备份、唯一发放源策略和责任人明确 |
如果仅完成创建向导,还没有做隔离停服、客户端取址和恢复检查,交接记录应写清已完成的范围,不写“高可用已验证”。上线前还需另行核对真实中继、DHCP 安全策略、地址容量以及监控告警。
常见问题
需要给客户端填写两台 DHCP 的地址吗?
不需要。客户端设置自动获取;同 VLAN 依靠广播及后续请求交互,跨 VLAN 由网络侧中继转发到两台服务器。DNS 选项填写的是 DNS 服务器地址,不能因为增加了 DHCP2 就把它当作备用 DNS。
为什么不直接启用自动状态切换?
本篇先让初学者区分服务真的停止与伙伴网络失联。生产能否自动切换,取决于故障隔离、监控响应、容量和网络设计。未验证这些条件前,不应只为了无人值守就勾选。
MCLT 设成一分钟会更快吗?
不要把它作为加速开关。MCLT 参与租约一致性保护,缩小数值会改变服务行为与同步负担。本文保留一小时示例;性能和恢复目标需要专门评估与演练。
两台地址池完全一样,为什么不一定冲突?
受控的故障转移关系会协调租约与地址责任;两个没有关系的独立相同地址池则没有这种保护。不能把建立关系前的手工重复作用域当成同一件事。
建好热备用以后,还需要备份吗?
需要。错误配置、数据库问题、账户权限变化和双机共同故障仍可能发生。热备用面向服务连续性,备份保留历史恢复能力,二者都要有可执行的恢复流程。
相关解决方案
可结合业务连续性规划,把交换机、域 DNS、虚拟化宿主机与恢复负责人一并纳入故障域设计。
如果你准备把实验方案迁入办公网,可以把 DHCP 冗余与服务器、域 DNS、VLAN 和备份一并纳入变更计划。先核对现有网络依赖、梳理停机窗口并制定分阶段验证清单。
相关阅读
如需煜企协助规划变更,可先整理脱敏拓扑、地址容量与恢复窗口,无需发送密码或共享密钥。