
域电脑时间不准,先查它正在跟谁同步,再沿域层级检查上游。不要把所有域成员都改为公网NTP,也不要先删除时间服务配置。本文以Windows Server 2019/2022域和Windows 11域成员为操作示例;具体策略与虚拟化平台设置需结合现网核对。
先明确时间同步链路
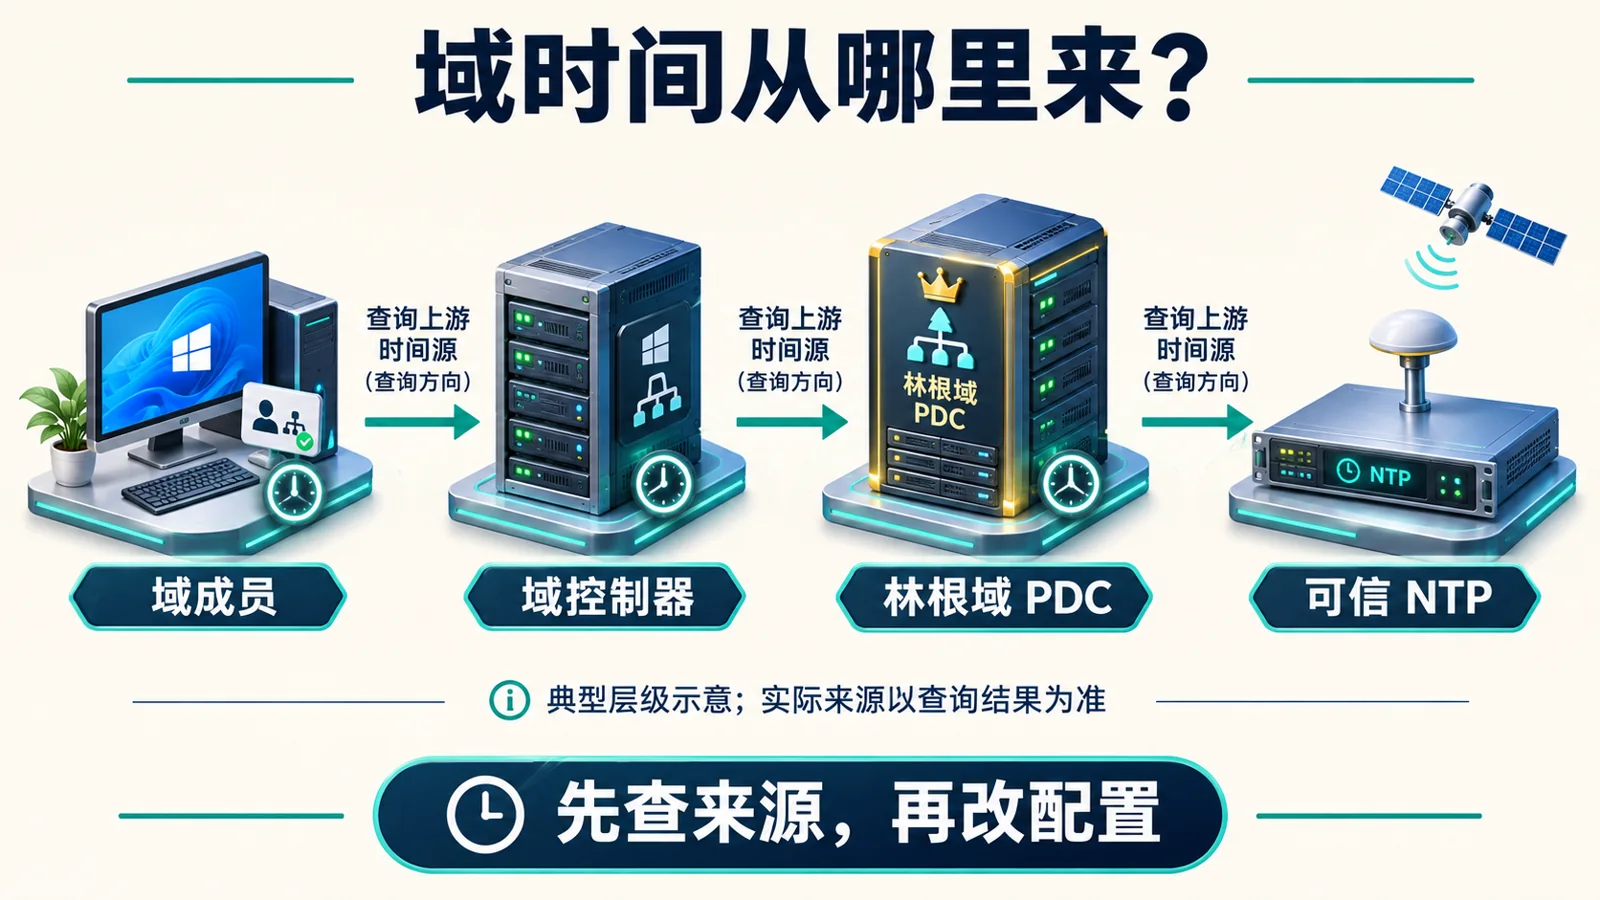
通常域成员从域层级选择域控作为时间源;域控沿层级寻找上游,林根域PDC Emulator应具有经过批准的可靠时间来源。这里的箭头表示选择同步来源,不代表每台电脑都固定联系同一台域控。多域、多站点及虚拟化环境要逐台查询实际来源。
一、准备与只读取证
准备管理员终端、域名称、负责域控的管理员和变更窗口。先确认是显示时区错,还是实际时钟偏移;仅差整小时可能是时区,但不能仅凭差值确定原因。记下发生时间、受影响电脑和登录/应用症状。下列PowerShell命令不修改时间配置。
Get-Date
Get-TimeZone
Get-Service W32Time
w32tm /query /source
w32tm /query /status /verbose
w32tm /query /configuration
w32tm /query /peers
重点记录Source、Last Successful Sync Time、Stratum,以及配置输出中的Type和各参数来源。域成员通常使用NT5DS;看到NTP或手工服务器不直接判错,先核对公司是否明确设计了例外。Local CMOS Clock或长期没有成功同步,应继续查服务与上游,不能把一次查询成功当成同步正常。
二、确定PDC角色与影响范围
有RSAT ActiveDirectory模块且具备查询权限时,查询林根域PDC。没有模块不要临时在生产域控安装,交由域管理员提供角色结果。
Import-Module ActiveDirectory
$forest = Get-ADForest
Get-ADDomain -Identity $forest.RootDomain | Select-Object DNSRoot,PDCEmulator
分别在一台异常成员、其时间源域控和林根PDC上运行第一组查询。只有成员异常,优先查本机策略或到域控的路径;一批机器同时异常且共享上游,优先查上游;PDC上游错误时不要逐台改成员掩盖根因。
三、区分可达性与真正同步
把下面域名替换为已经确认的内部时间源;示例域名不会自动对应你的企业环境。
Resolve-DnsName dc01.example.internal
w32tm /stripchart /computer:dc01.example.internal /samples:5 /dataonly
stripchart能观察相对偏移和响应,但它与Windows Time服务使用的源端口行为不同,因此stripchart成功并不能证明服务同步报文已通过。NTP通常使用UDP 123;服务端、防火墙、路由和返回路径都要检查。PowerShell的Test-NetConnection端口测试是TCP测试,不能据此宣布UDP 123正常。超时也不能单凭一条结果认定是防火墙,要结合DNS、目标服务、抓包和设备日志。
四、检查组策略再做最小修正
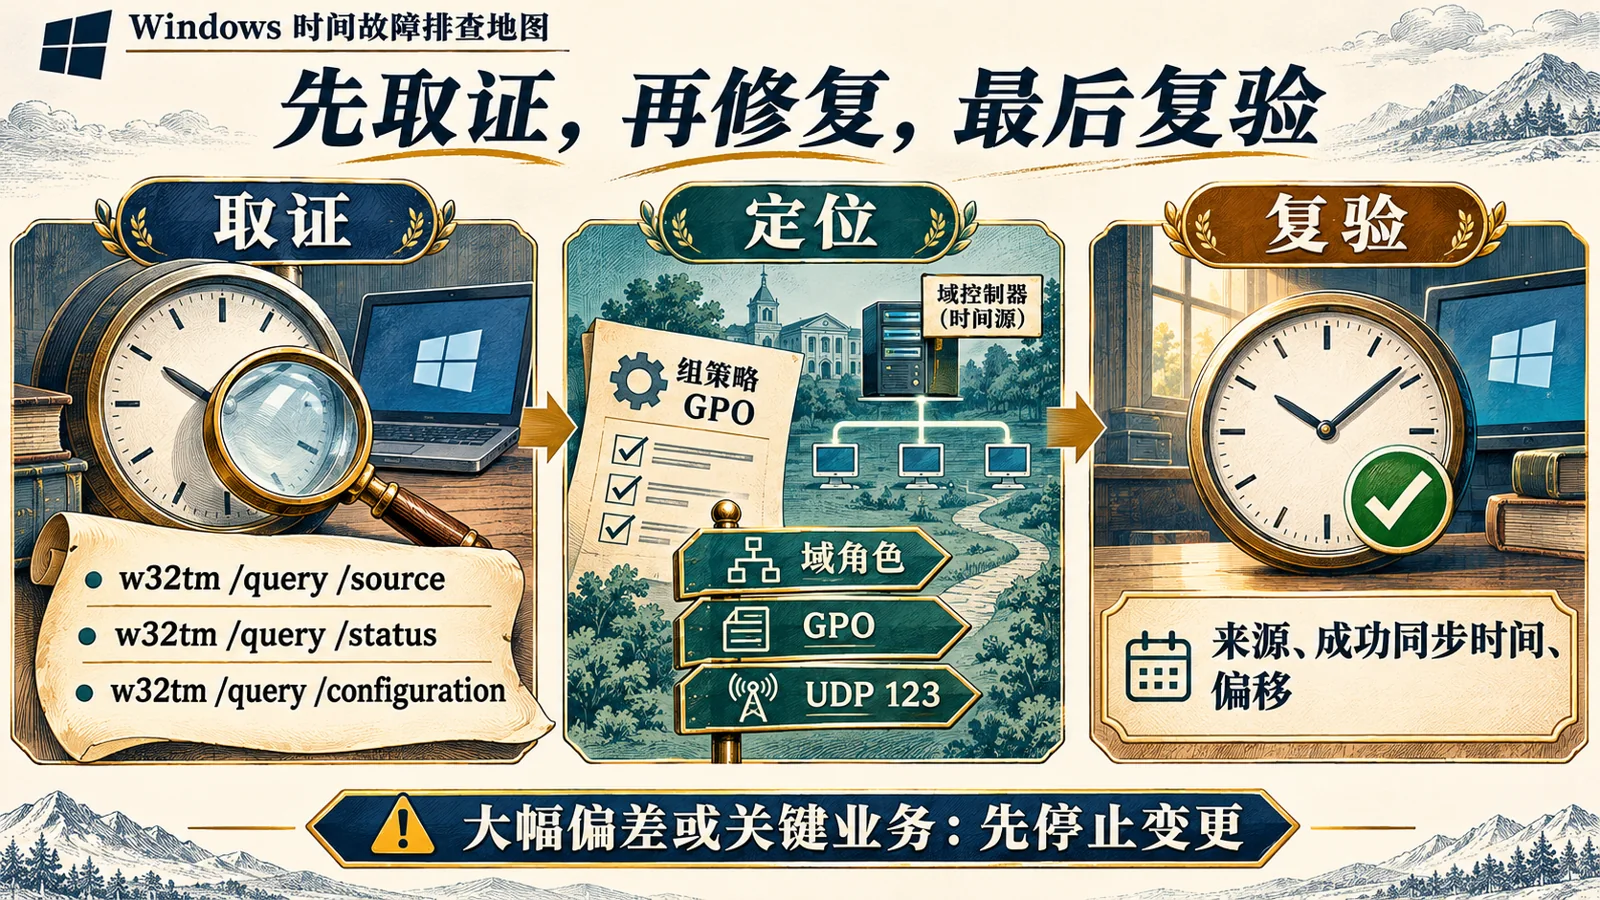
通过组策略管理控制台定位作用于本机的策略:计算机配置→策略→管理模板→系统→Windows时间服务→时间提供程序。查看“启用Windows NTP客户端”和“配置Windows NTP客户端”,并核对作用范围。先导出结果,不修改整域策略。
gpresult /scope computer /r
w32tm /query /configuration
配置若标注Policy,应修改负责该设置的GPO;直接改注册表或本机配置可能被下一轮策略刷新覆盖。若确认仅一台普通域成员被错误设为手动时间源,且没有组织策略要求该例外,可在获准窗口恢复域层级并重新发现来源。不要对林根PDC套用这一步。
w32tm /config /syncfromflags:domhier /update
w32tm /resync /rediscover
收到“没有可用的时间数据”时,保留完整错误,回查来源、策略及网络;不要连续执行重注册或反复重启来碰运气。服务未运行时先查停止原因与策略,再按企业流程启动。本文不提供批量改域控或公网时间源清单,林根PDC上游选择应由域管理员根据可信来源、网络许可和冗余方案决定。
五、复验、回退和停止门槛
修改前保存查询结果及原策略/配置,修改后再次检查来源、成功同步时间、偏移和事件日志。事件查看器可在Windows日志→系统中按Time-Service/W32Time来源筛选;具体事件来源名称取决于版本。需要时启用并检查Microsoft-Windows-Time-Service相关日志,但不要为排障长期打开高量调试日志。
w32tm /query /source
w32tm /query /status /verbose
w32tm /query /configuration
w32tm /stripchart /computer:dc01.example.internal /samples:5 /dataonly
| 检查项 | 通过标准 | 未通过时 |
|---|---|---|
| 时间来源 | 符合已批准的域时间设计 | 沿来源继续定位 |
| 最近成功同步 | 有本次窗口内的新记录 | 查服务和UDP路径 |
| 策略 | Type及来源与设计一致 | 定位生效GPO |
| 业务 | 原登录或应用症状消失 | 检查其他认证原因 |
出现日期级跳变、数据库/交易系统风险、多个域控来源冲突或未知GPO归属时停止修改并交给域管理员。大幅手动拨时可能影响认证和应用,不能把降低安全阈值当修复。需要回退时恢复本次改动前记录的配置或GPO,重新查询验证;不要导入不明注册表模板。
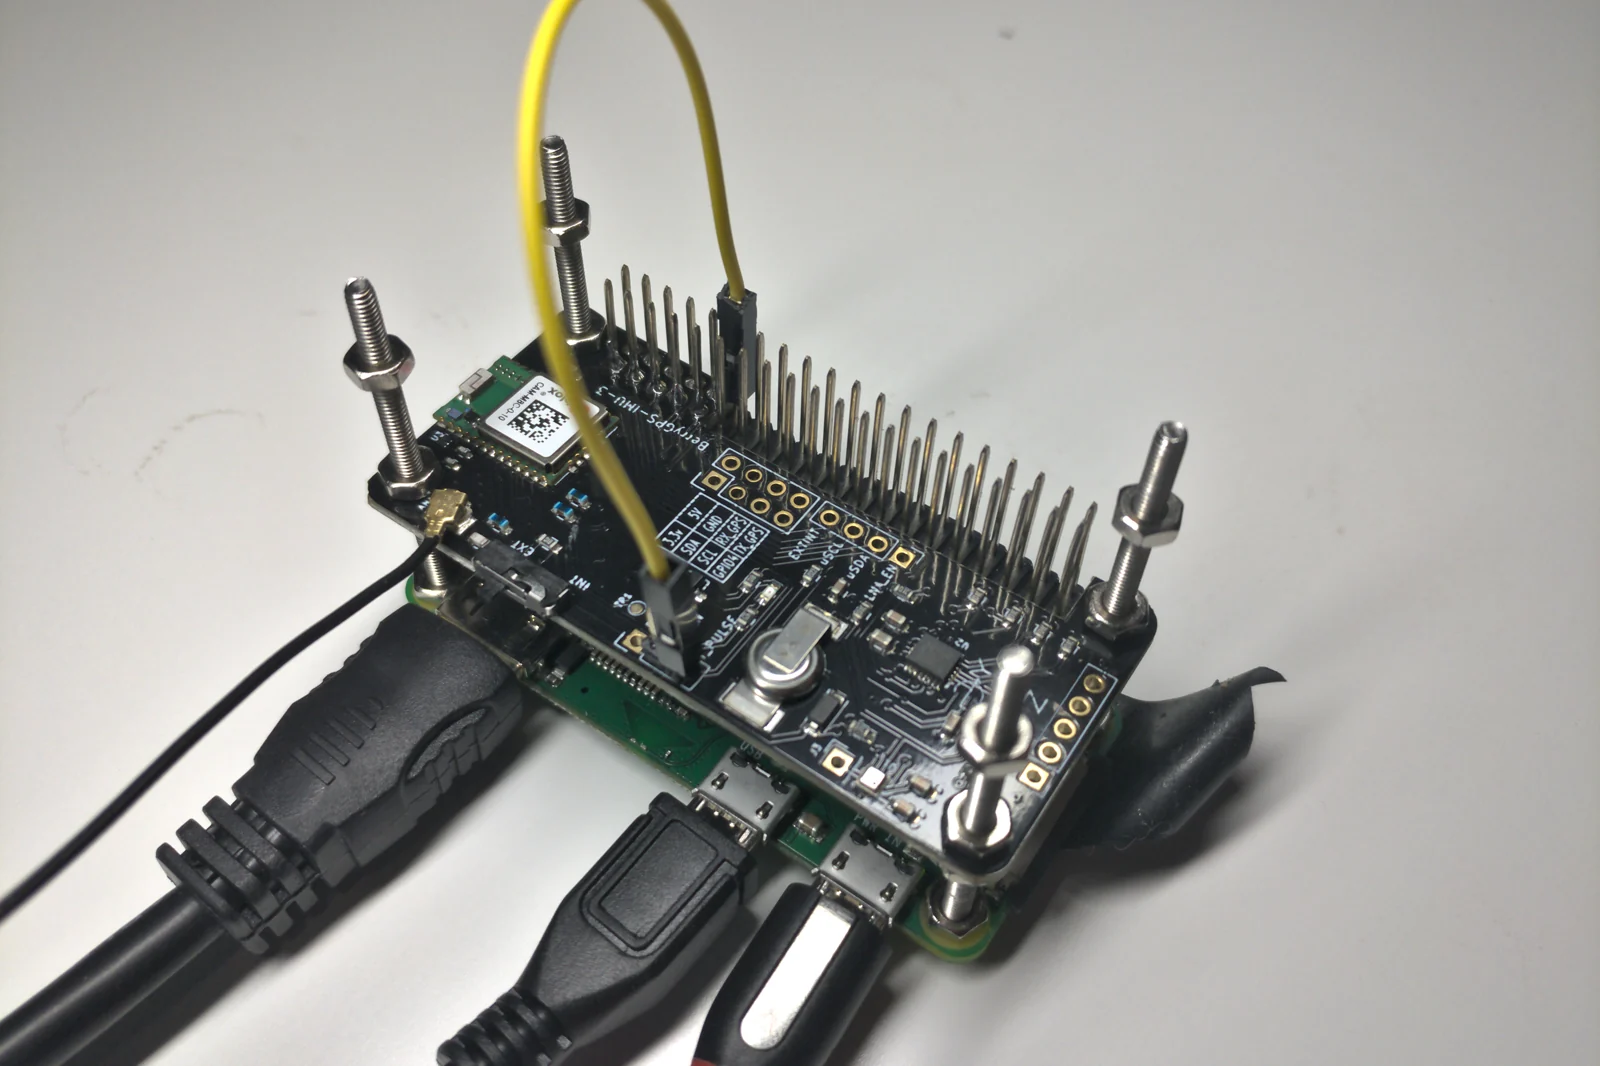
实拍:Steven Baltakatei Sandoval,Compact Stratum 1 NTP time server hardware, October 2020,CC BY-SA 4.0,已裁剪压缩。这是独立Stratum 1时间设备示例,不是本文Windows域现场、运行证据或采购推荐。

常见问题
能否把所有电脑改为同一个公网NTP? 不宜作为默认修复。先保持组织批准的域层级设计,避免成员与域控时间来源不一致。
显示“命令成功完成”就修好了吗? 仍需核对实际Source、最近成功同步时间、偏移和业务结果,配置写入与同步完成是不同证据。
虚拟机总被改回时间怎么办? 同时检查来宾W32Time和虚拟化平台时间集成策略,由平台与域管理员确认权威来源;不要在不明依赖下全局关闭集成服务。
相关解决方案与相关阅读
若时间源域名无法解析,可继续阅读Windows Server DNS转发器排障。需要企业域、时间源和网络策略联合排查时,可联系煜企安排变更窗口,先取证再修正。
官方参考:Windows Time工具与设置、Windows Time工作原理、林根PDC可靠时间源。本文命令为操作示例,不代表你的域已执行或验收。