
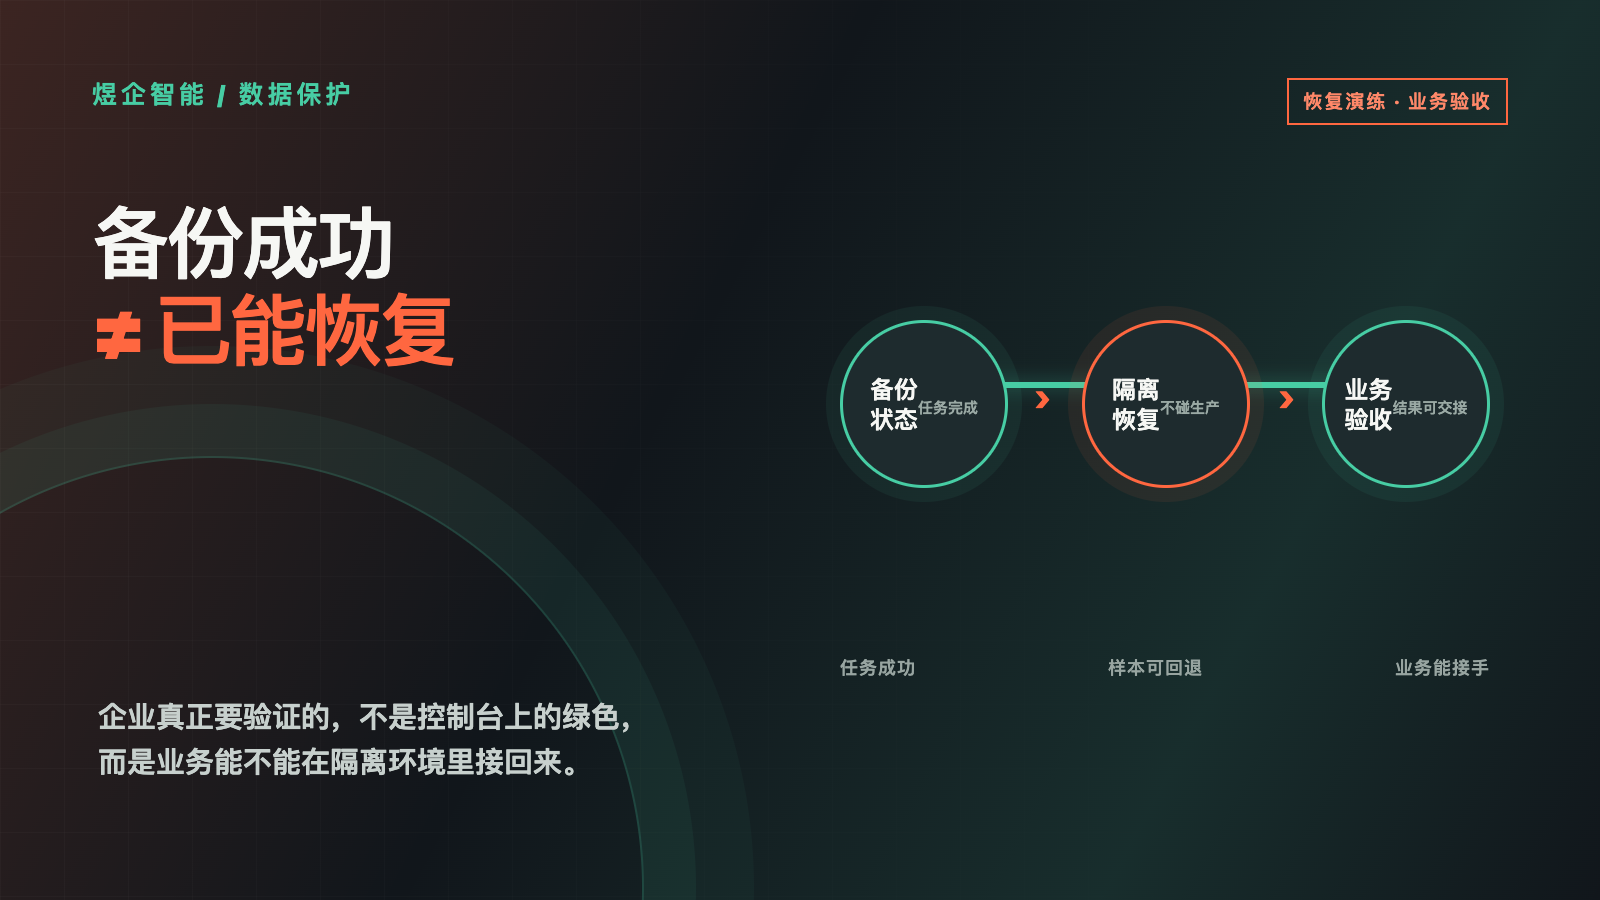
很多企业的备份控制台每天都是绿色,真正要找一份文件、恢复一台虚拟机或接回一个业务系统时,却没有人能确认三件事:恢复到哪个时间点、谁来执行、恢复后业务怎么验收。
备份任务成功,只能说明某个任务按计划结束。它不自动证明文件内容完整、数据库能启动、应用配置还在、权限关系没丢,也不证明负责恢复的人知道下一步做什么。判断备份是否有用,最好安排一次小范围、隔离、可回退的恢复演练。
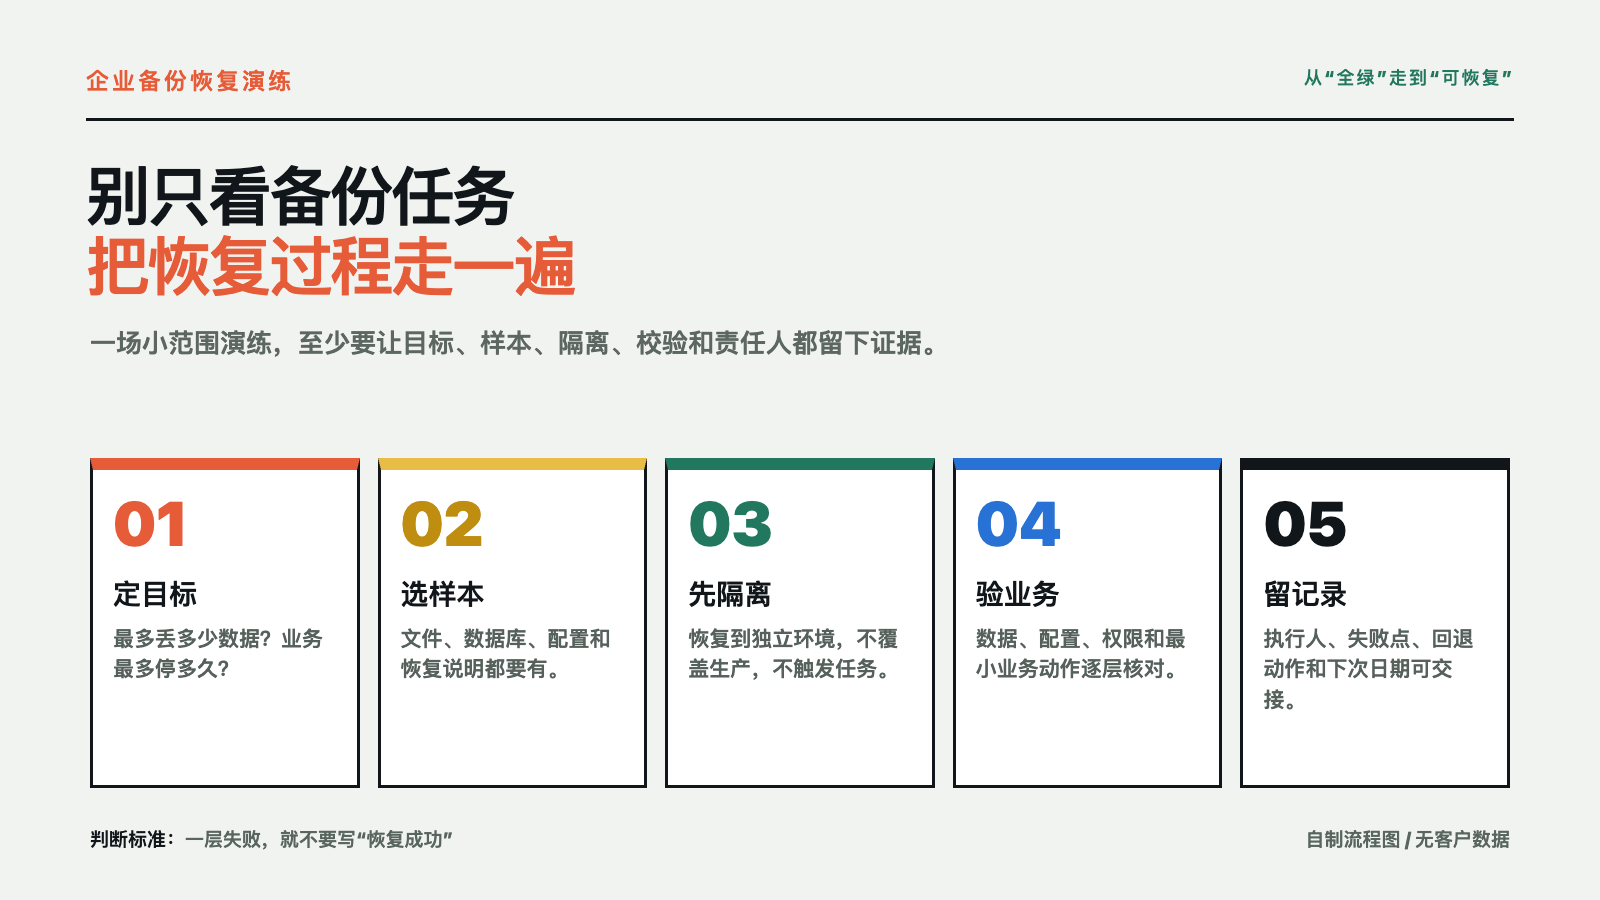
先确定“恢复到什么程度”
恢复演练不是把文件拷出来就结束。先写两个业务能看懂的目标:最多能接受丢失多长时间的数据,以及业务最多能中断多长时间。前者通常对应 RPO,后者通常对应 RTO。它们不是设备的固定参数,而是企业根据订单、财务、生产、客户服务和人员可用性做出的取舍。
例如,共享资料可以接受恢复到昨天晚上,正在处理的订单可能要求更近的时间点;同样,单个文件恢复和整套业务系统恢复,也不是一个时间目标。没有目标,备份频率、保留周期、存储位置和恢复方式就只能凭感觉配置。
只选一小组能验收的样本
第一轮不需要搬整个生产环境。选一组能代表实际业务的样本:一个常用文件夹、一份需要恢复的数据库备份、应用配置、网络或虚拟化配置,以及一份恢复说明。样本里要包含正常数据,也可以放少量格式异常、权限特殊或版本较旧的文件。
同时记下样本的来源时间、备份版本、文件数量、关键字段和原有权限。这样恢复后才有比较依据,不会只凭“文件能打开”就宣布通过。涉及客户资料、合同或员工信息时,先按最小必要原则处理,尽量用脱敏样本。
在隔离环境里恢复,不要直接碰生产
恢复演练应有明确的隔离环境、操作窗口和回退路径。恢复出来的文件、数据库或虚拟机先放在与生产不同的位置,确认不会覆盖原数据,也不会因为网络、账号或自动任务重新影响生产。
演练前把参与人写清楚:谁批准窗口,谁执行恢复,谁确认数据,谁判断业务是否能继续。NIST 的应急规划资料把恢复步骤、人员责任和计划测试都作为持续改进的一部分;对中小企业来说,至少要留下“谁在什么时间做了什么、结果是什么”的记录。
验收的不只是文件,还有业务链
恢复后按四层核对:
- 数据层。 文件数量、大小、版本、关键字段和校验结果是否与样本一致。
- 配置层。 应用配置、依赖服务、证书或任务计划是否能被找到,缺失时是否有补救办法。
- 权限层。 需要访问的人能否访问,不应访问的人是否仍被挡住;不能为了“先跑起来”把权限全部放开。
- 业务层。 让真正使用系统的人完成一条最小业务动作,例如查一条记录、生成一份内部报表或走完一个审批,不要只让 IT 看见服务启动。
这四层有一层失败,都不应该写成“恢复成功”。可以记录为“数据恢复通过、应用待修复”或“文件可用、权限待核对”,然后决定调整备份范围、补充配置备份,还是重新设计恢复路径。
演练结束要留下下一次能复用的记录
至少保存:演练日期、恢复目标、样本版本、执行人、验收人、耗时、失败点、回退动作和下一次复核日期。NIST 近期的备份指南也强调创建、测试和在恢复演练中复查备份。记录不是为了做一份漂亮报告,而是为了让负责恢复的人临时不在场时,另一个人也能按步骤接手。
煜企可以围绕企业现有的服务器、文件、数据库或虚拟化环境,协助梳理关键数据清单、RPO/RTO 目标、备份范围、隔离恢复环境、演练步骤和验收记录,形成可交接的恢复路径。具体方案要以现有系统、数据变化、业务中断承受能力和双方确认的范围为准,不承诺零停机或固定恢复时间。
如果你要先检查企业备份是否真的能恢复,可查看煜企容灾备份解决方案,从恢复目标和一组小样本开始,而不是先数备份任务有多少条绿色记录。
资料来源:NIST SP 1339《OT Backup Quick Start Guide》、NIST SP 800-34 Rev.1《Contingency Planning Guide》和 NIST NCCoE 备份文件保护与测试指南。本文是一般性的企业 IT 规划信息,不构成具体灾备审计或法律意见;文中没有客户实测数据或厂商背书。